【重要】PHPの脆弱性に関する当社サービスへの影響について
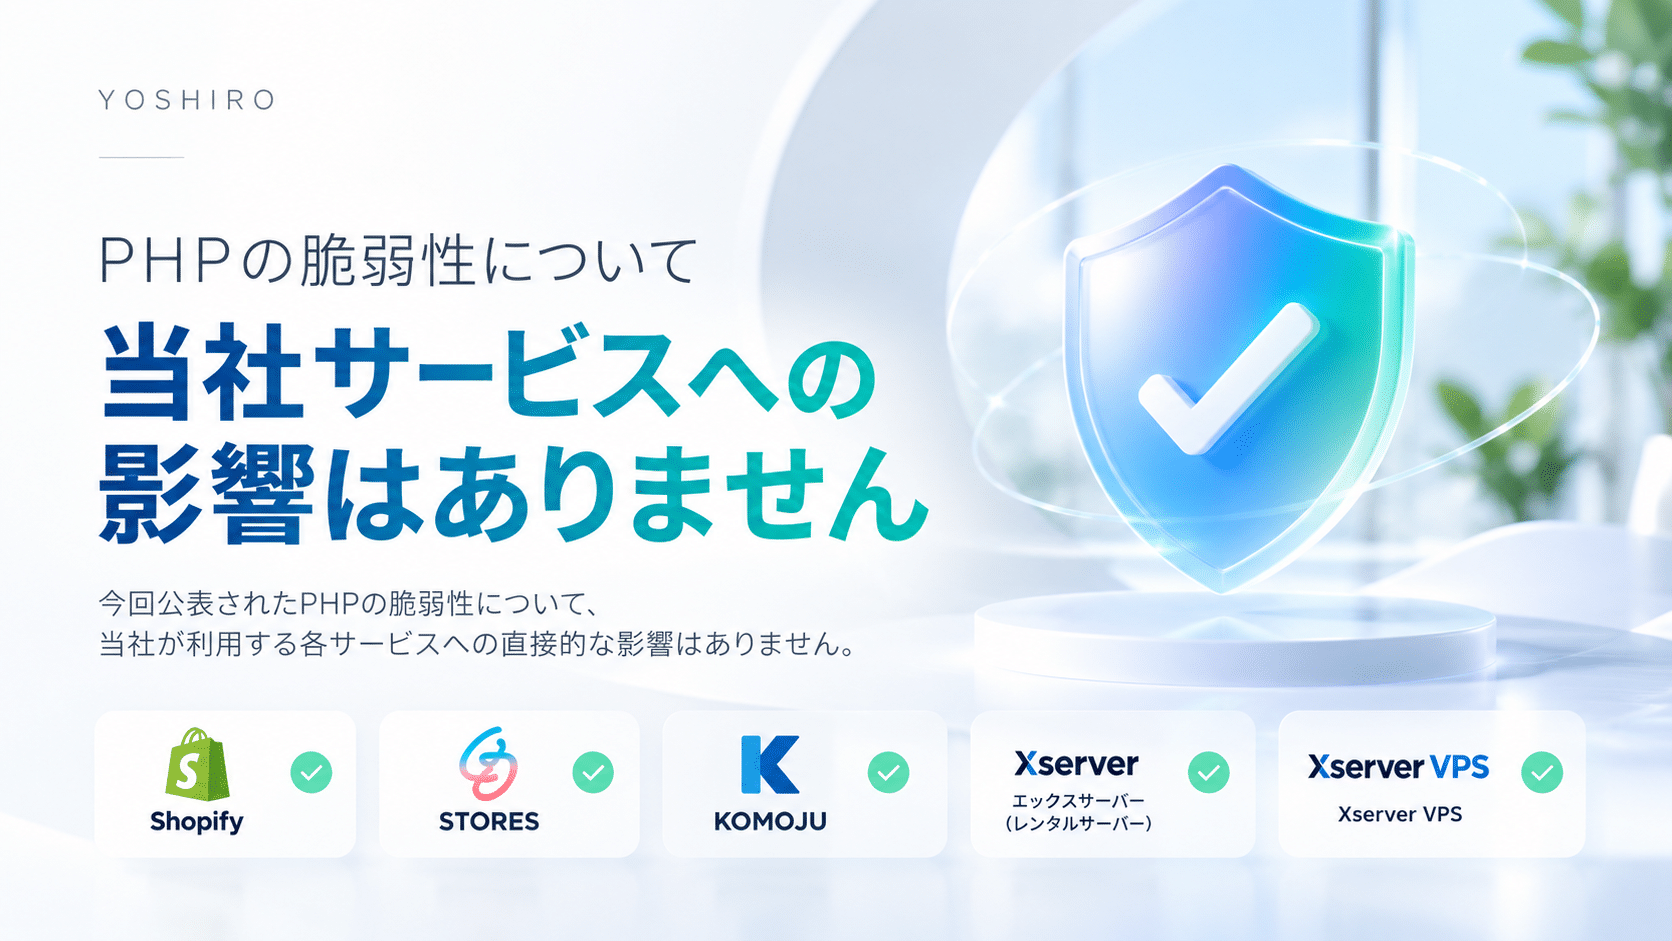
2026年10月21日に公表されたPHPの重大な脆弱性について。弊社が使うShopify、STORES、KOMOJUはPHPを使っておらず直接の影響は確認されていません。公式サイトや足指解析システムはエックスサーバーで脆弱性対応済みで、エックスサーバーはPHP 5.6〜8.5への修正パッチ適用を完了し予防的な対策を行っています。クレジットカード番号は当社で保存しておらず、決済は外部で安全に処理されています。
いつも足指研究所をご利用いただき、誠にありがとうございます。
2026年10月21日に公表されたPHPの重大な脆弱性について、当社が利用する各サービスの対応状況をご案内いたします。
PHPとは、Webサイトなどで使用されるプログラミング言語の一つです。今回、その一部にセキュリティ上の問題が発見されました。
オンラインショップ・決済サービス
当社では、Shopify、STORES、KOMOJUを利用しています。
Shopify
主要システムはPHPではなくRuby on Railsを基盤としているため、今回のPHP脆弱性による直接的な影響はありません。
STORES
STORESから、PHPを使用しておらず、今回の脆弱性による直接的な影響はないことが公式に案内されています。
KOMOJU
KOMOJUからも、PHPを使用していないため、今回の脆弱性によるサービスへの影響はないことが案内されています。
公式サイト・足指解析システム
当社では、公式サイトにエックスサーバー、足指解析システムにエックスサーバー VPSを利用しています。
エックスサーバー
PHPのセキュリティアップデートや、今回の脆弱性に関する予防的な対策が実施されています。
Xserver VPSクラウド
対象となるPHP 5.6〜8.5のサーバーへの修正パッチ適用が完了したことが公式に発表されています。

お客様へのご案内
今回のPHP脆弱性について、当社が利用するオンラインショップおよび決済サービスの主要システムへの直接的な影響はないことが確認されています。
また、当社ではお客様のクレジットカード番号を保存しておらず、決済は外部の決済サービスを通じて安全性に配慮して処理されています。
今後も各サービス提供会社のセキュリティ情報を確認し、お客様に安心してご利用いただける環境の維持に努めてまいります。
引き続き足指研究所をよろしくお願いいたします。
足指から、毎日の身体の使い方を見直す
FOR A HEALTH TOMORROW
ここまで読んで、「自分の足指はどうなっているんだろう?」と思った方へ。
まずは、今の状態を知ることから始めてみてください。
足指・姿勢の観察記録
外反母趾・内反小趾・屈み指・浮き指・寝指・姿勢など、臨床で記録してきた例の一部です。
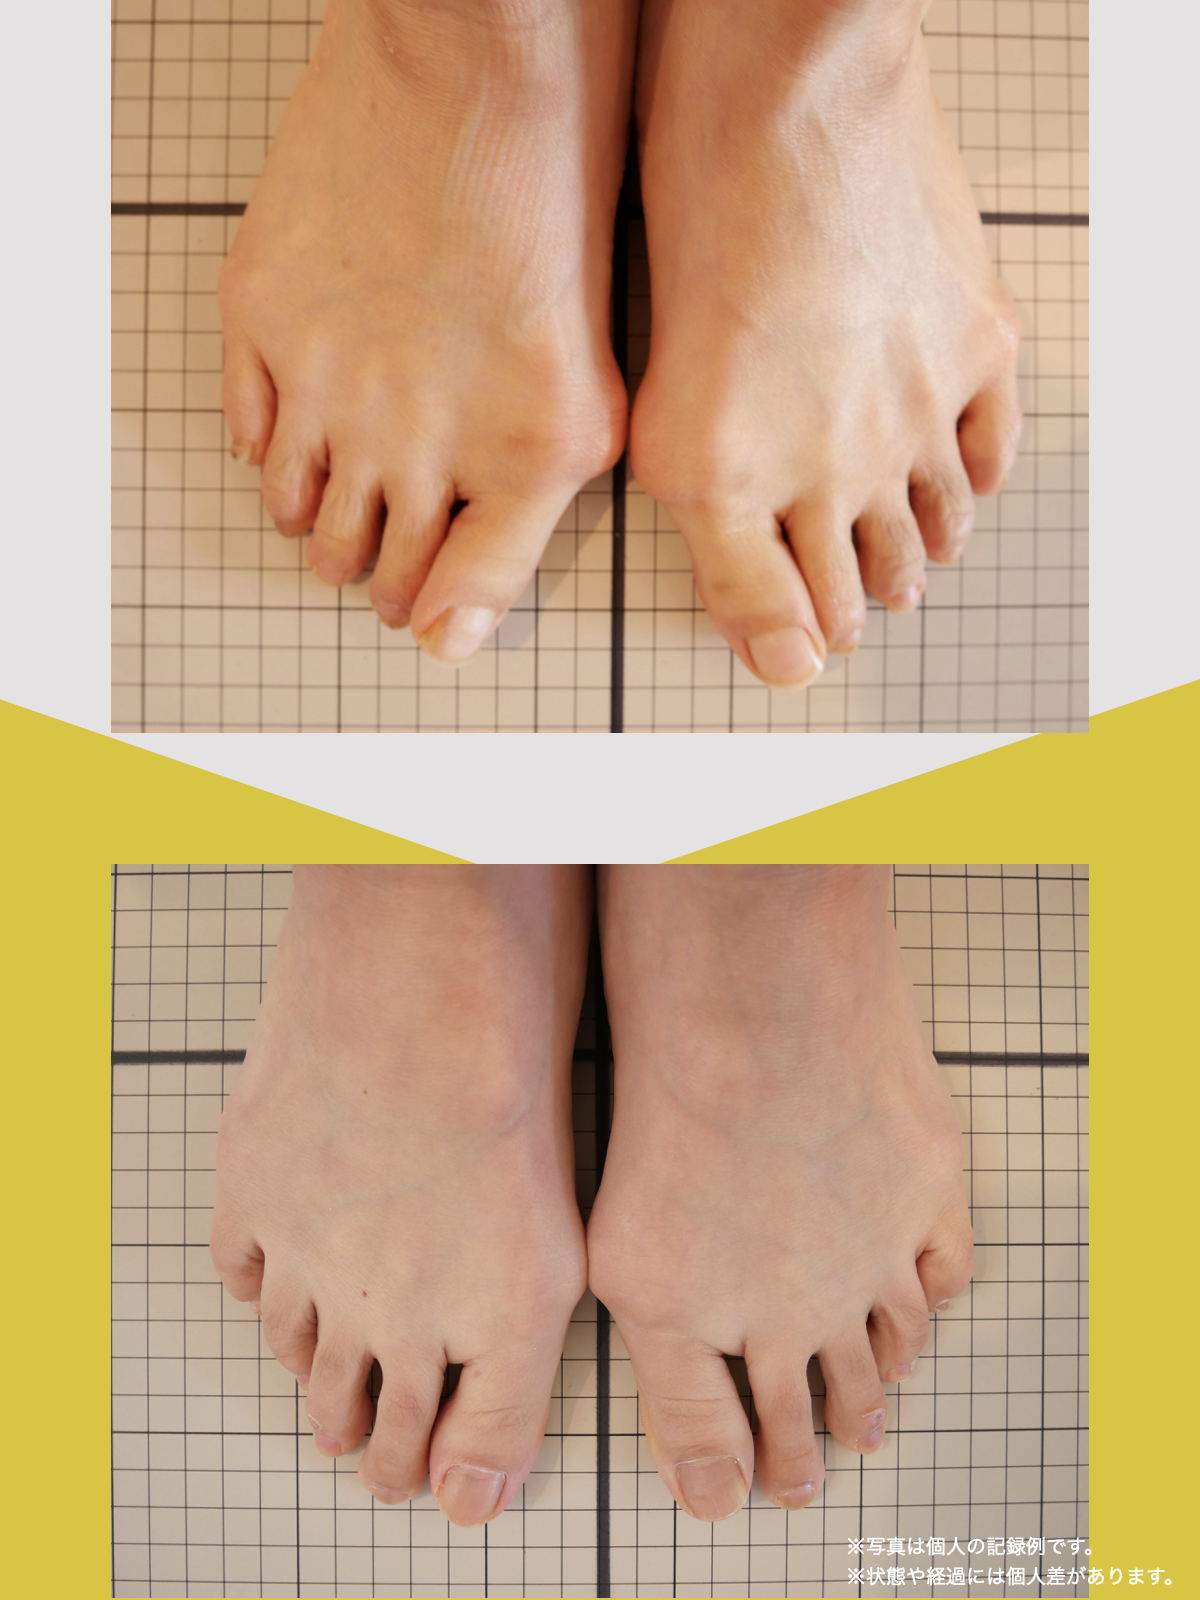
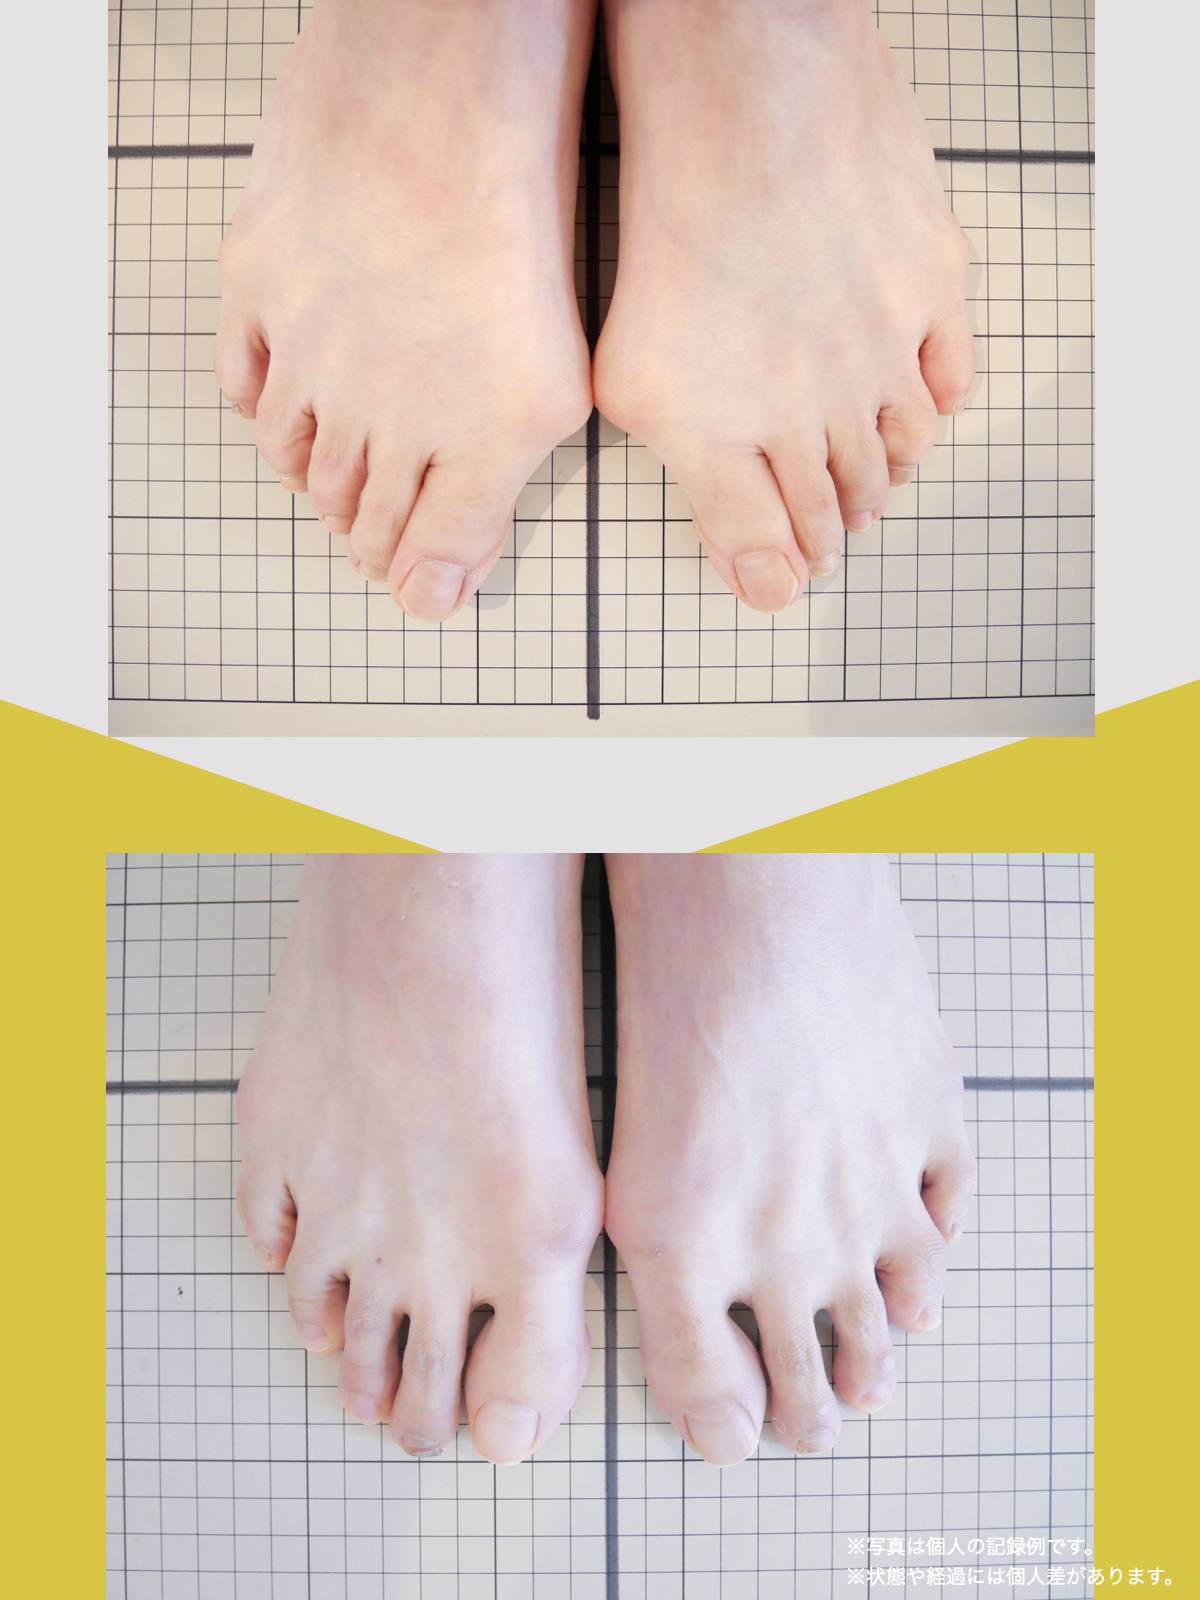
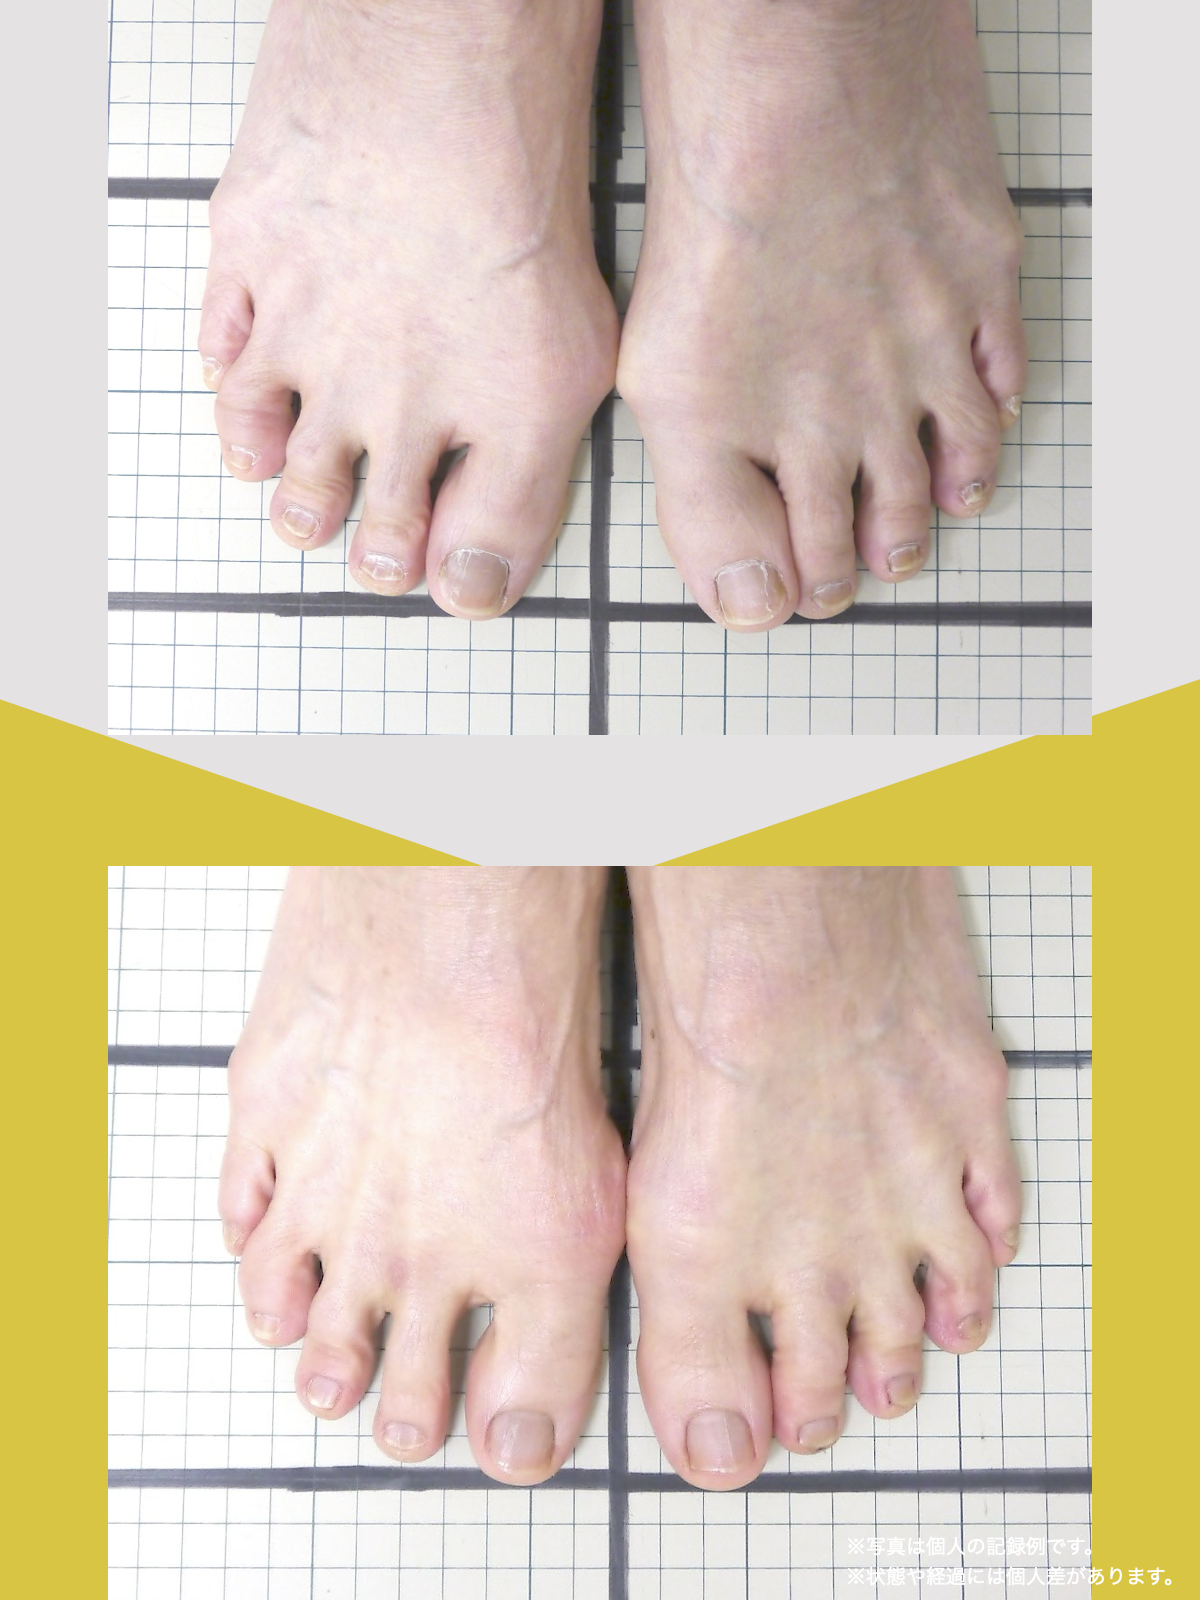
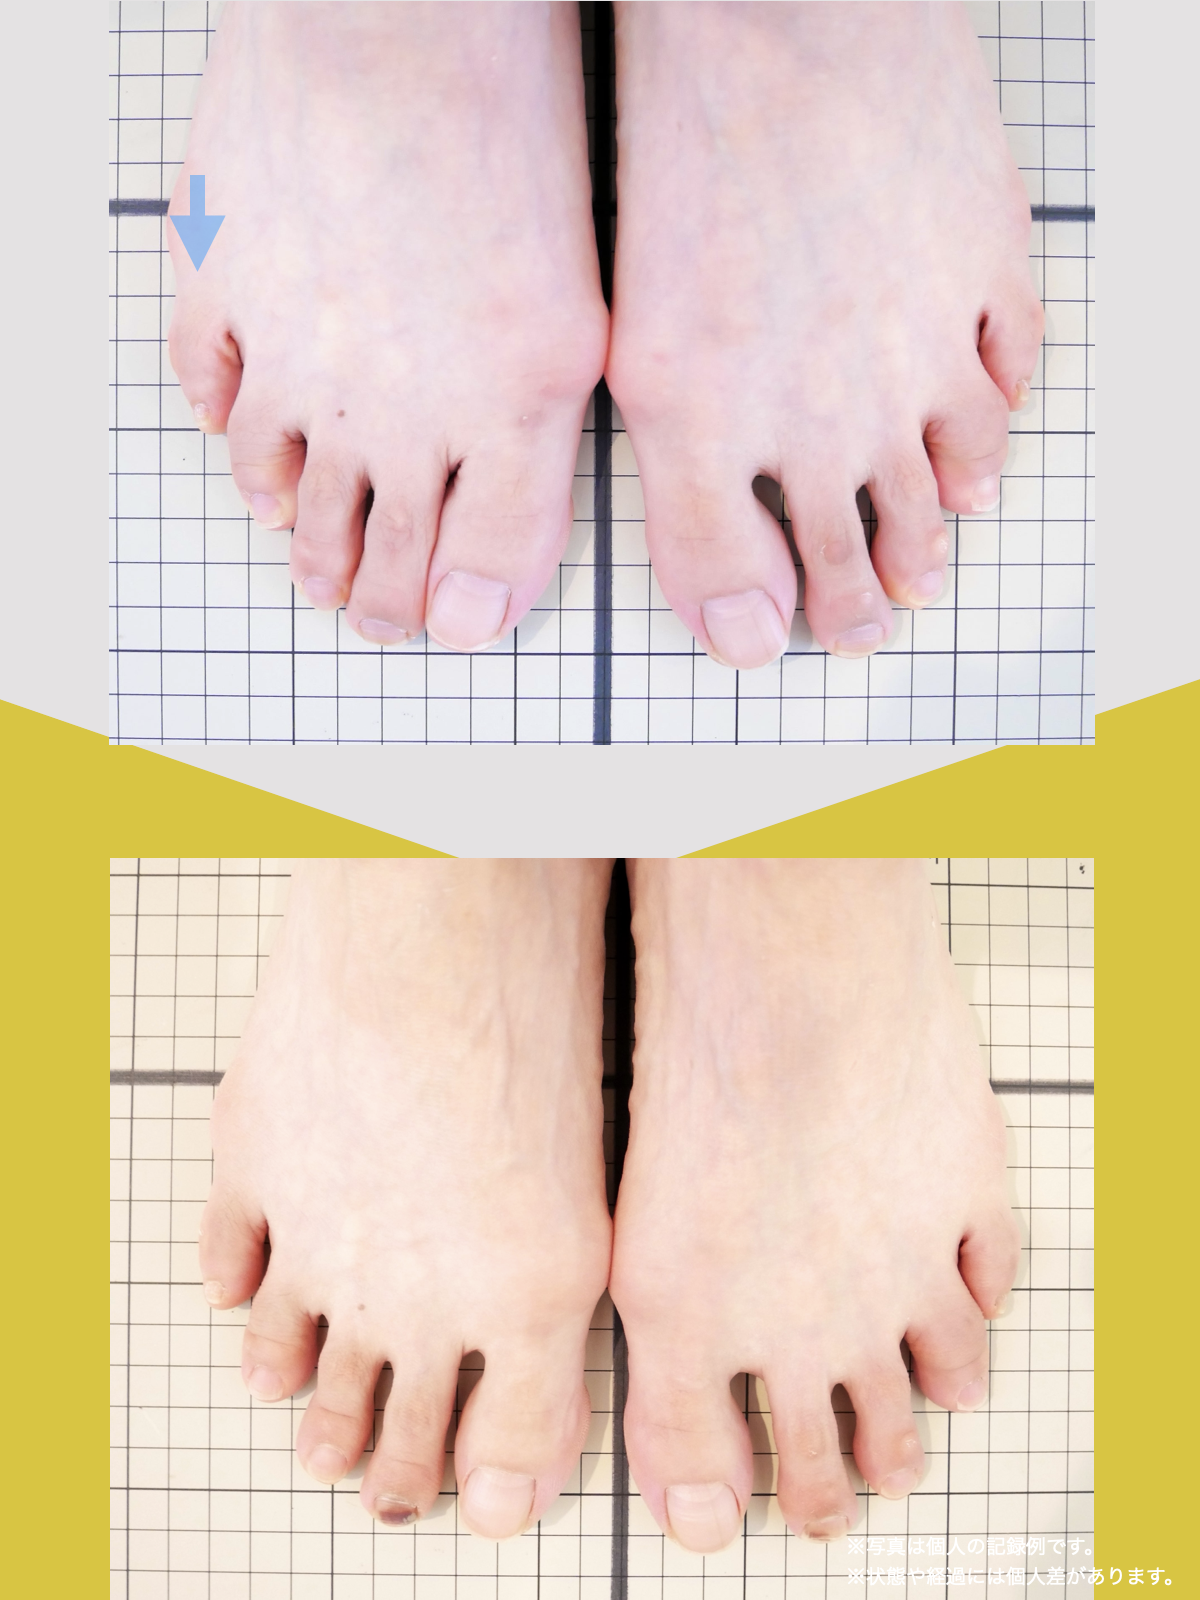
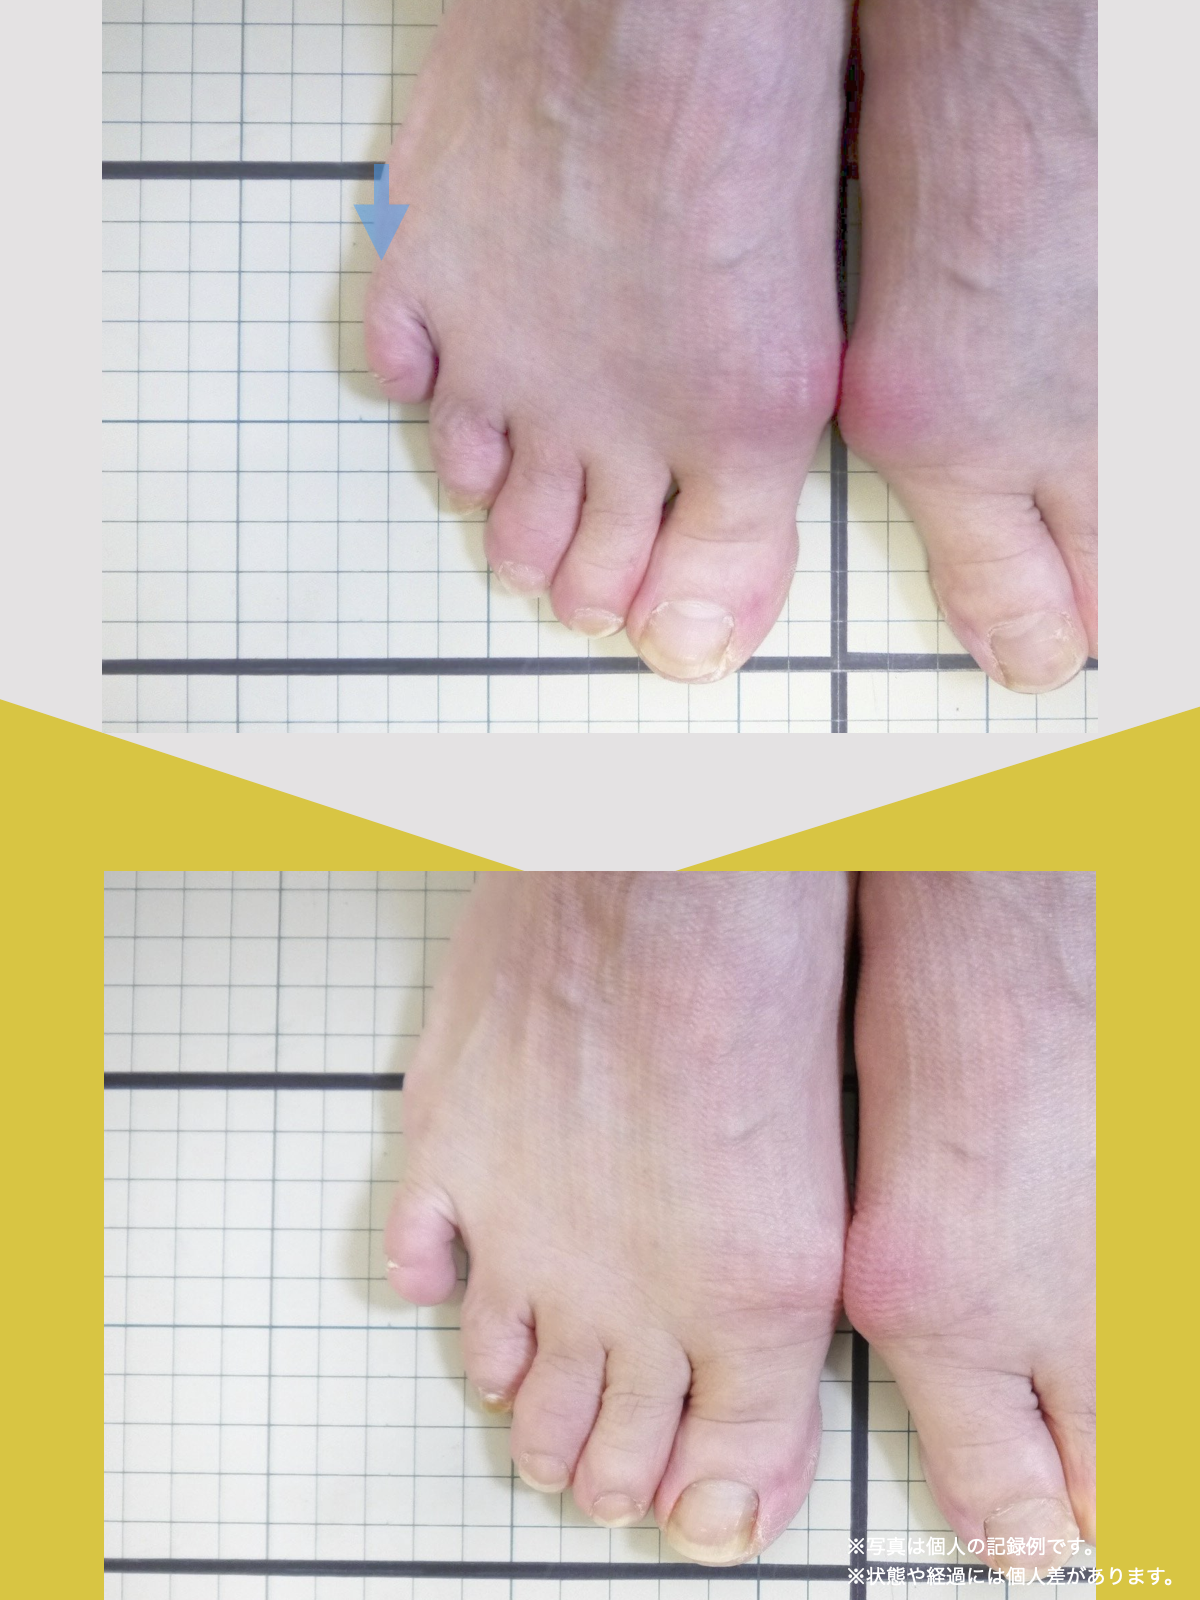

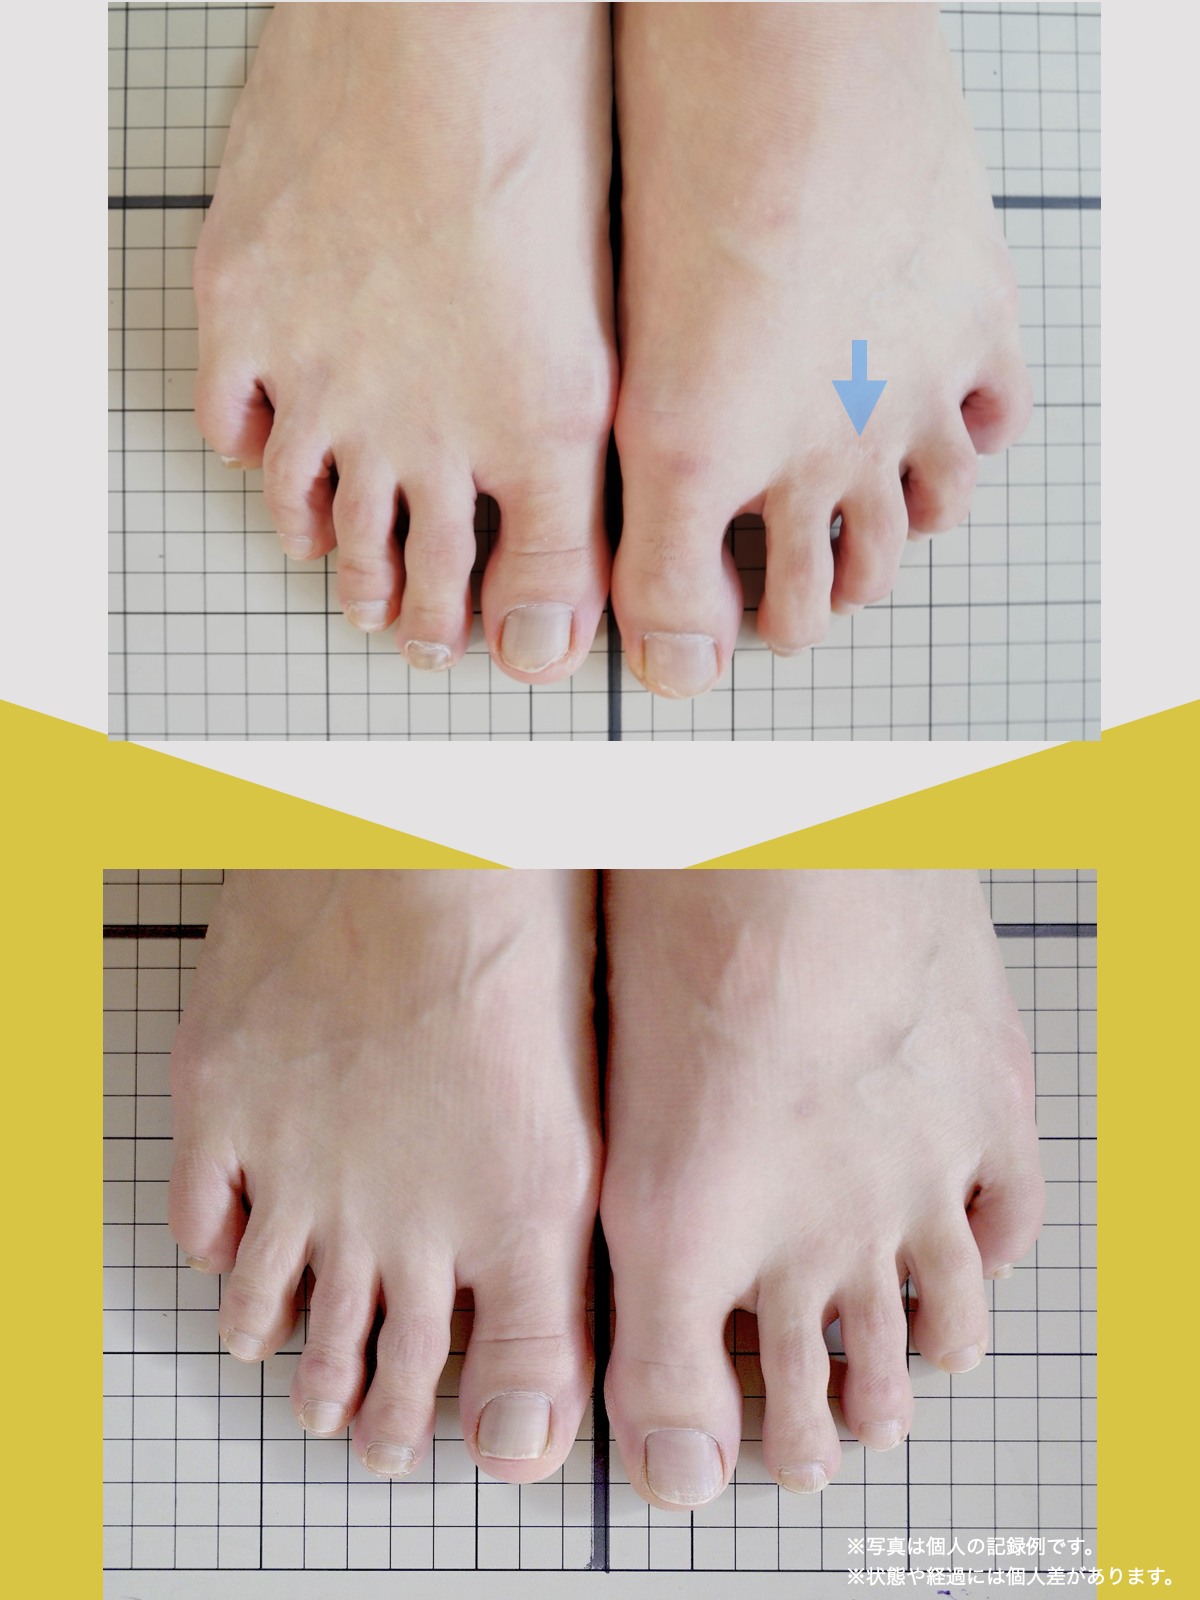
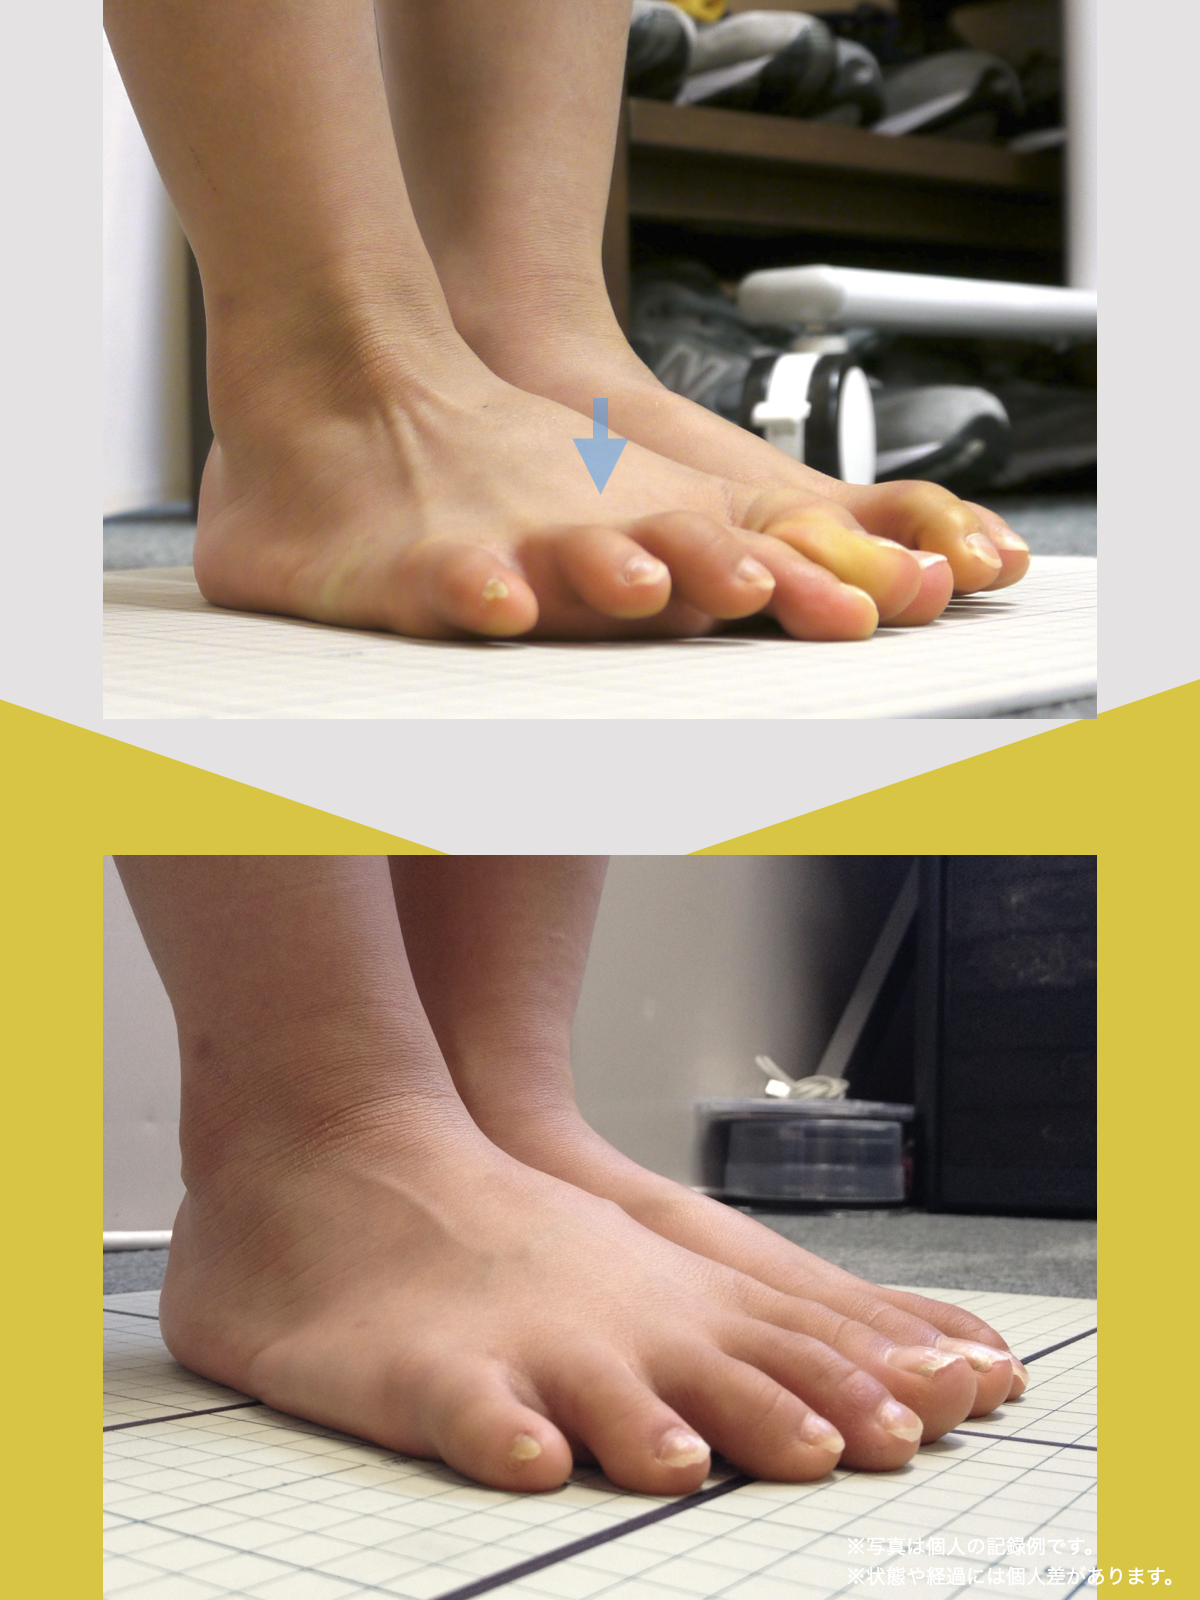
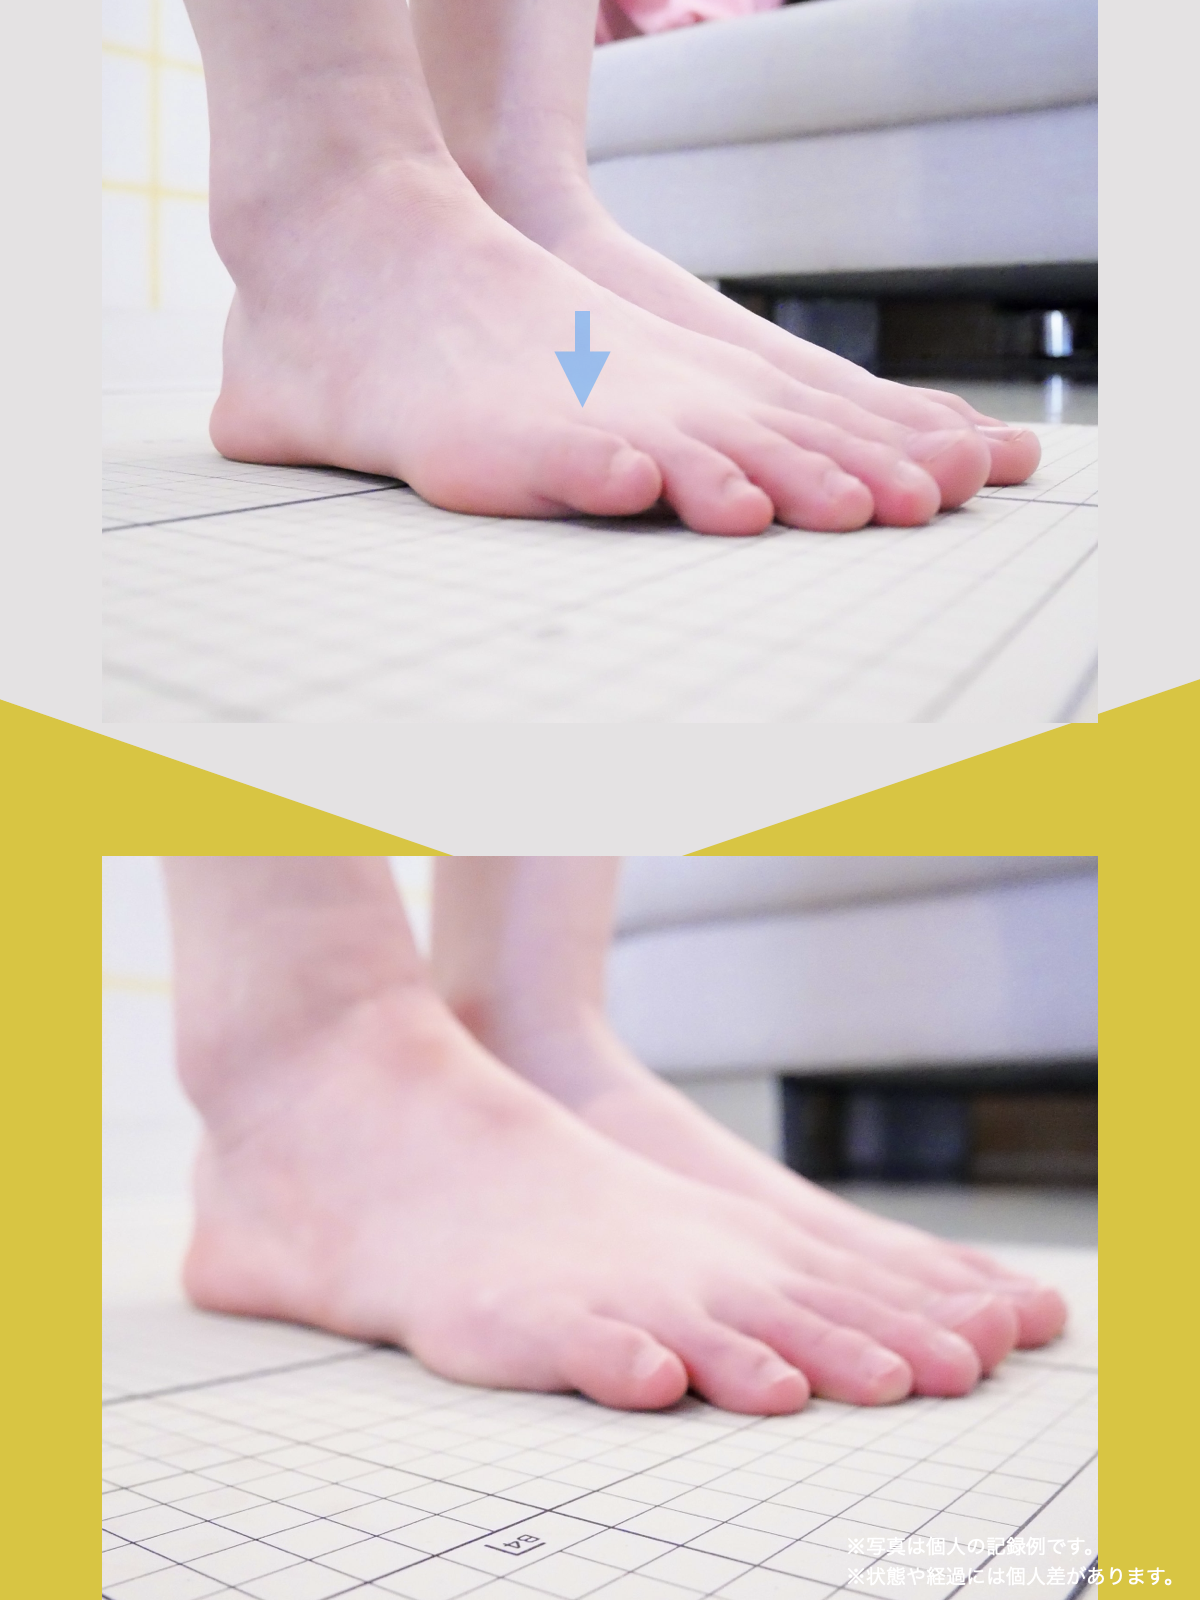
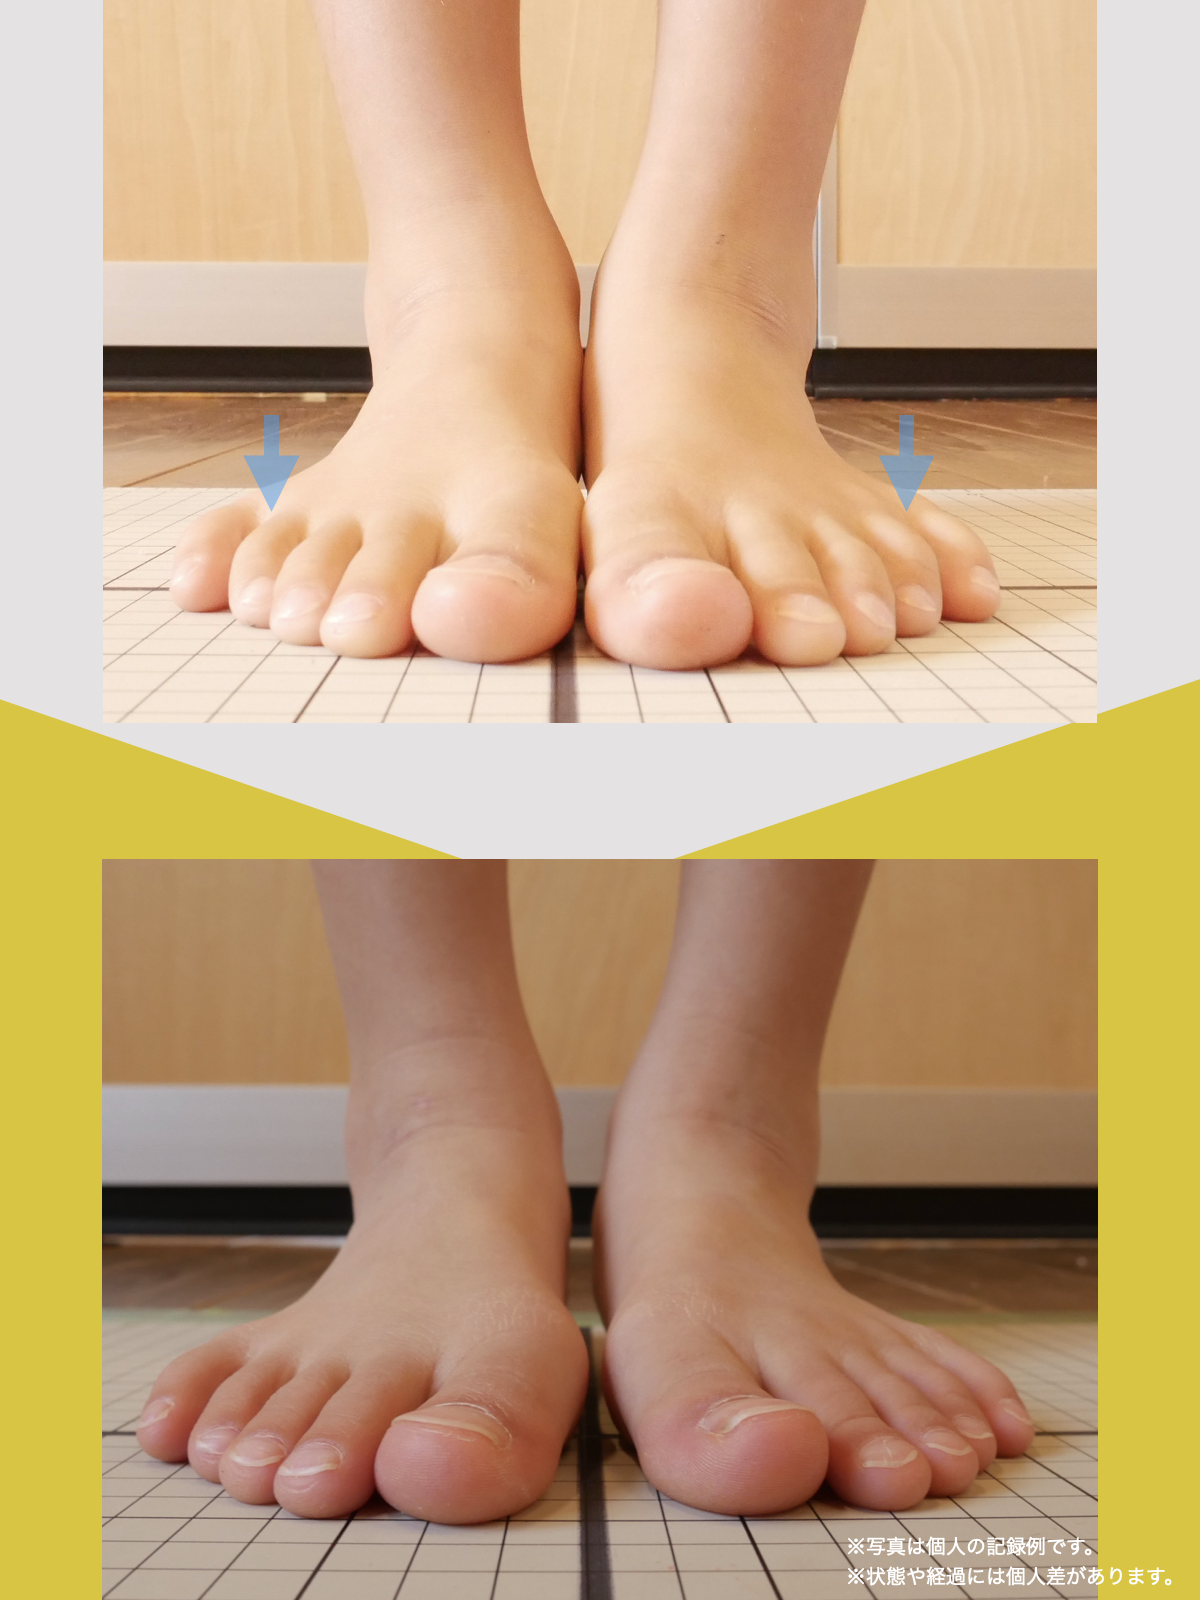
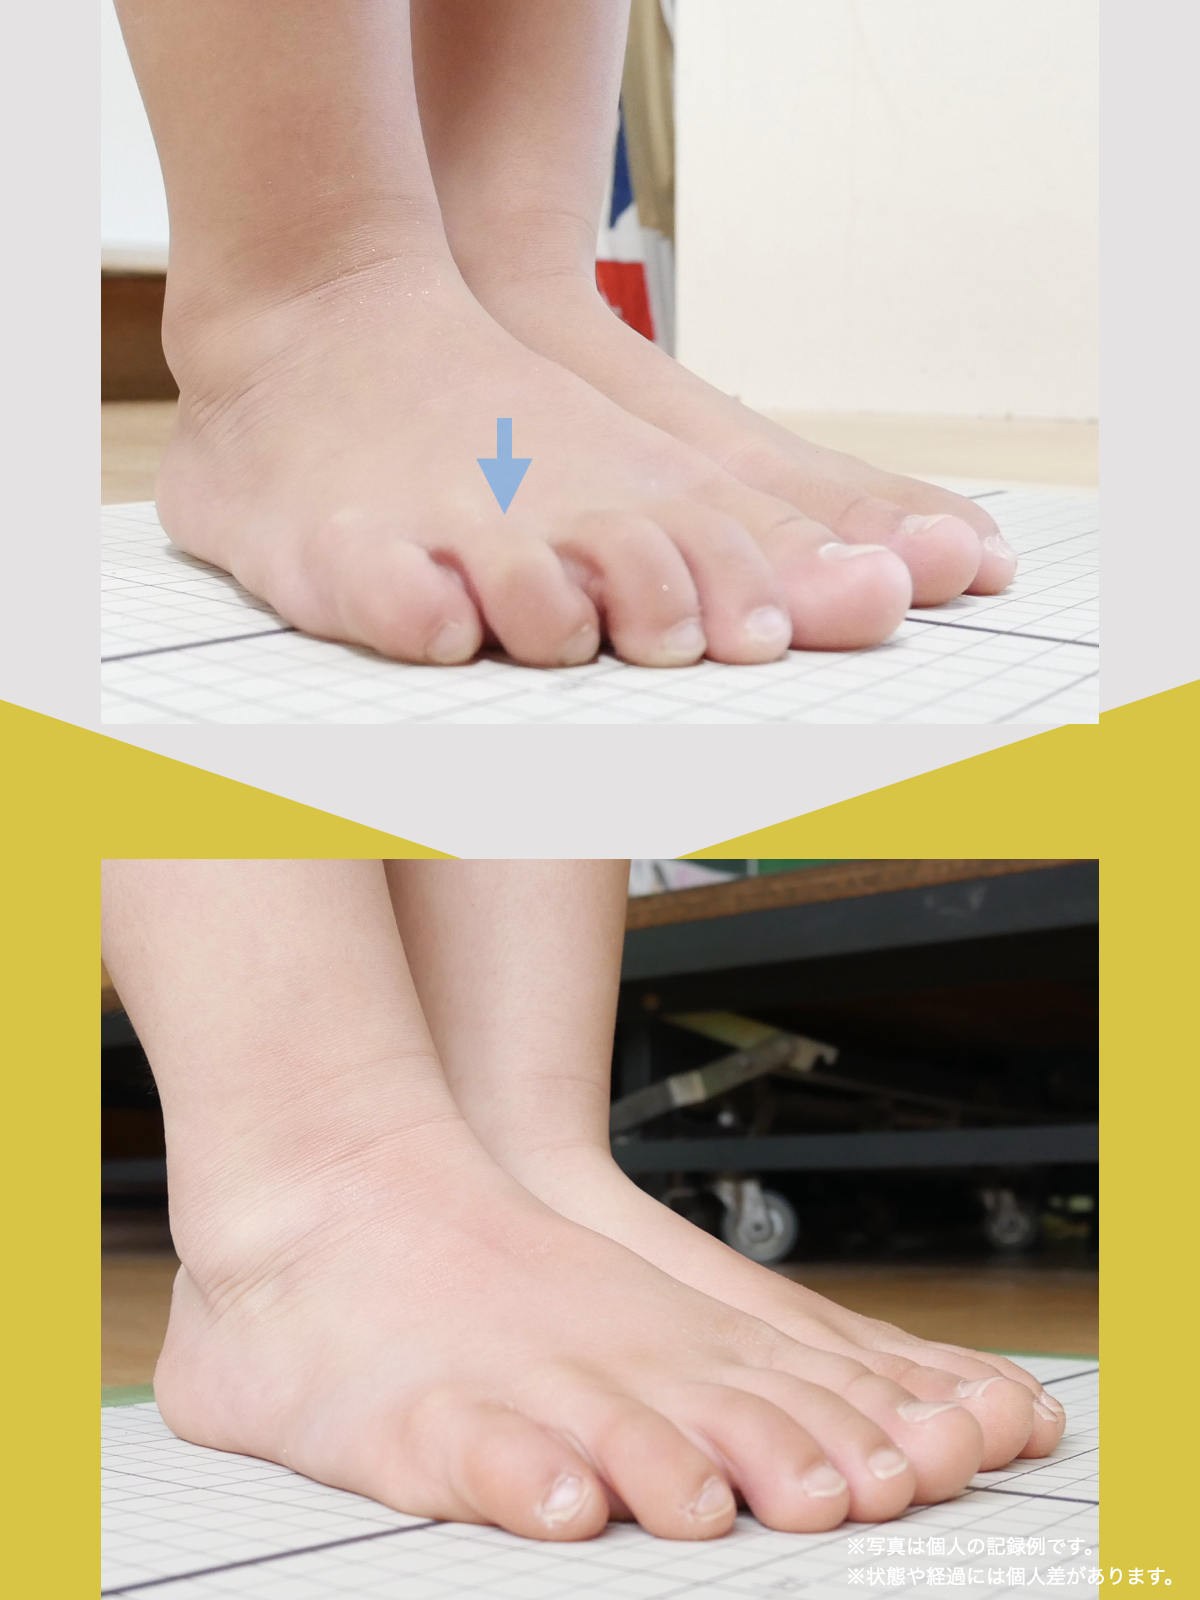
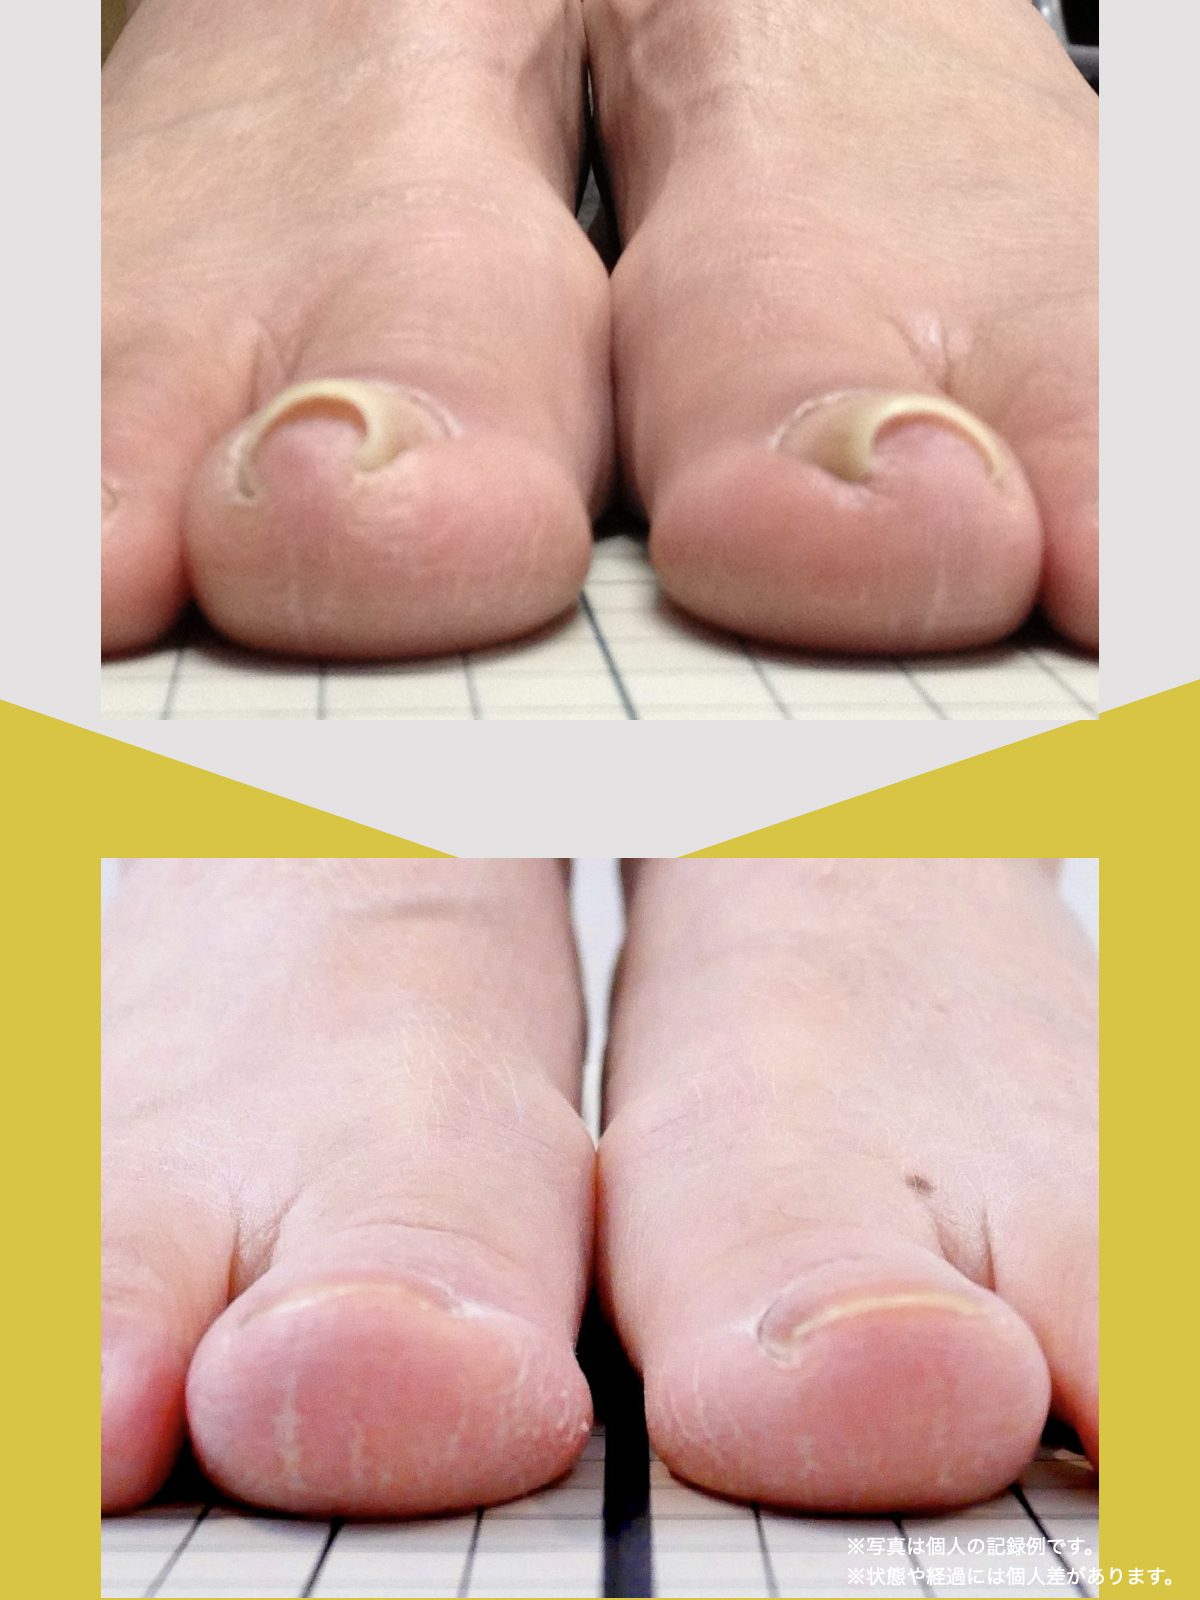
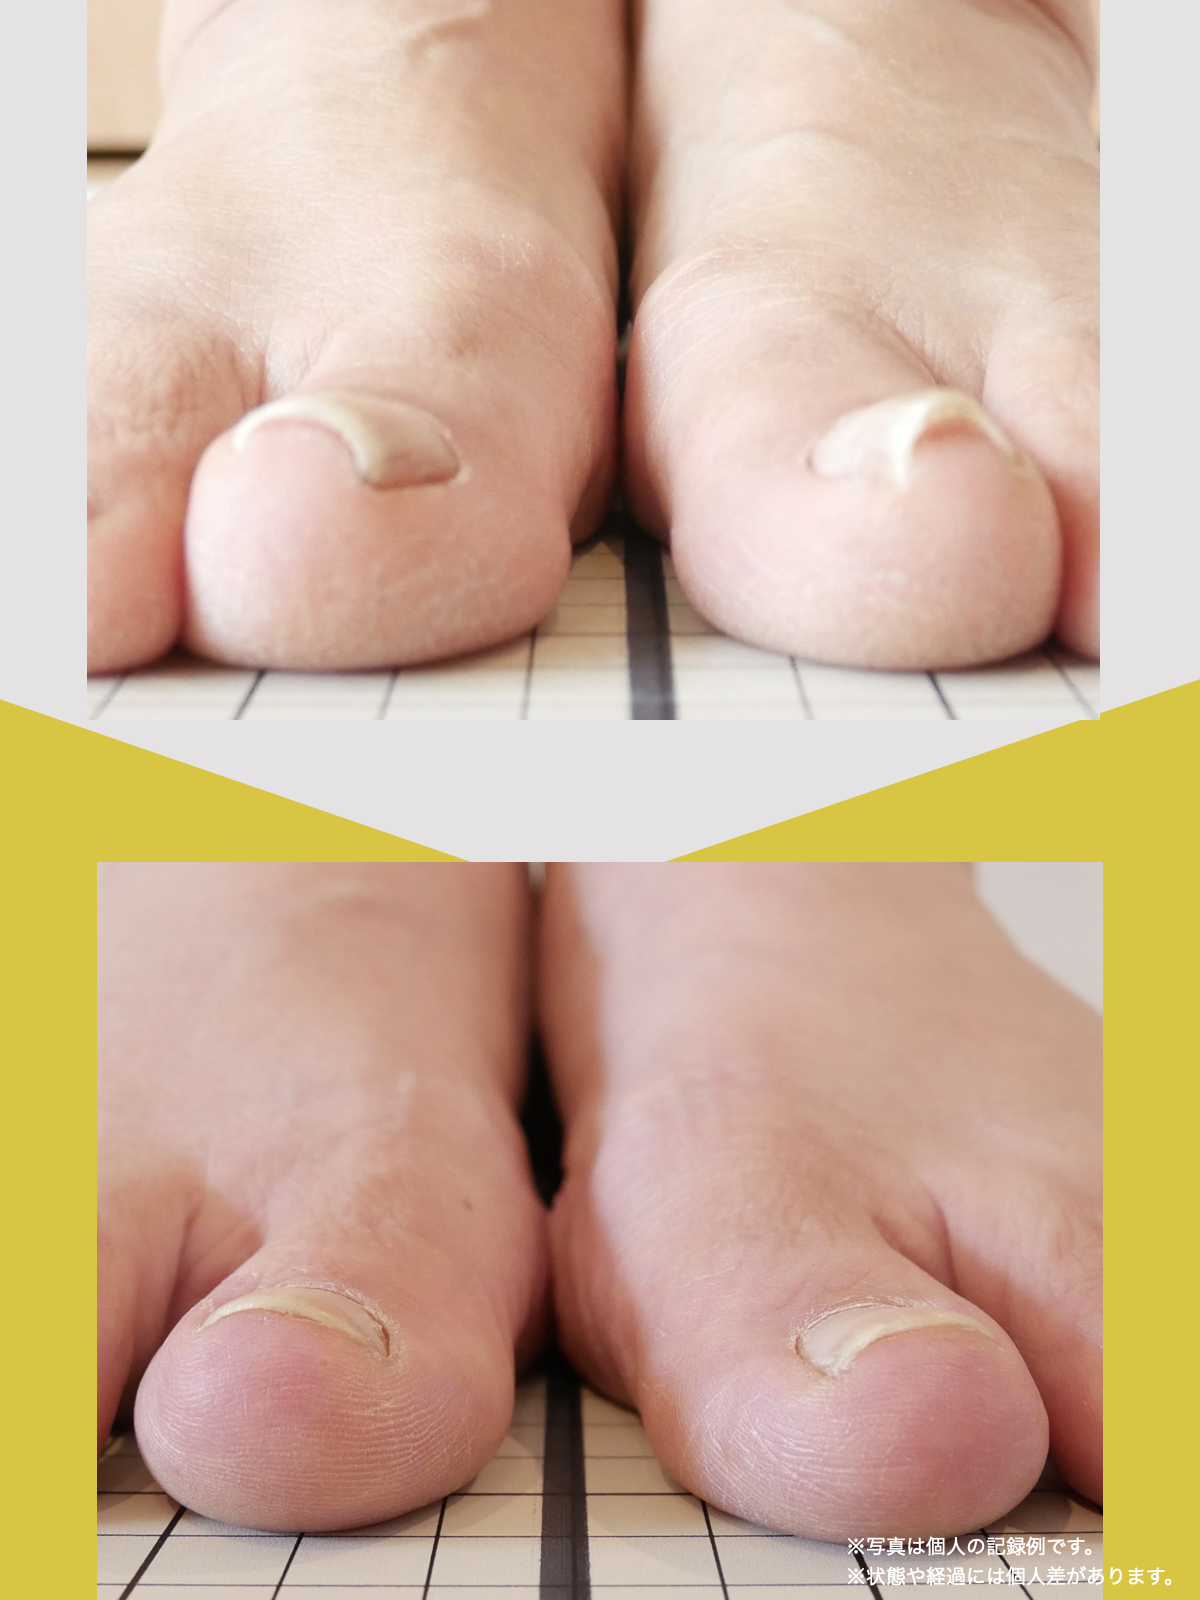
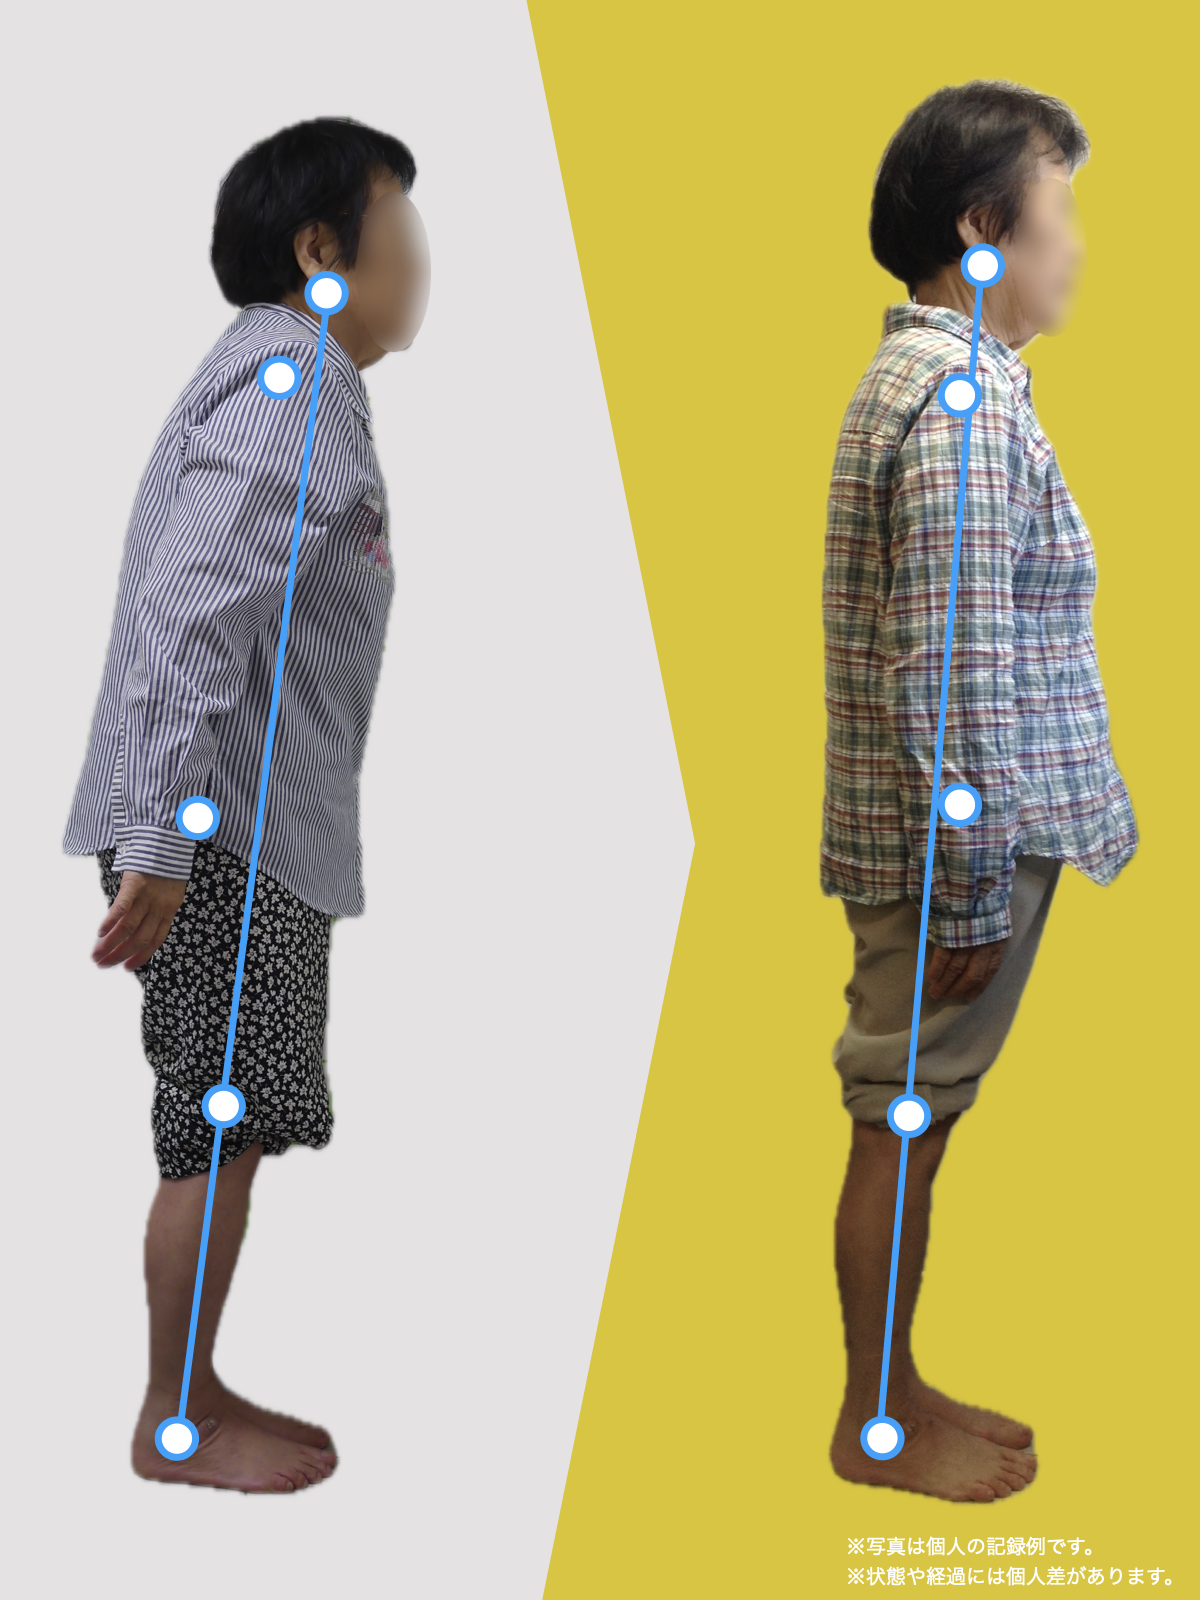
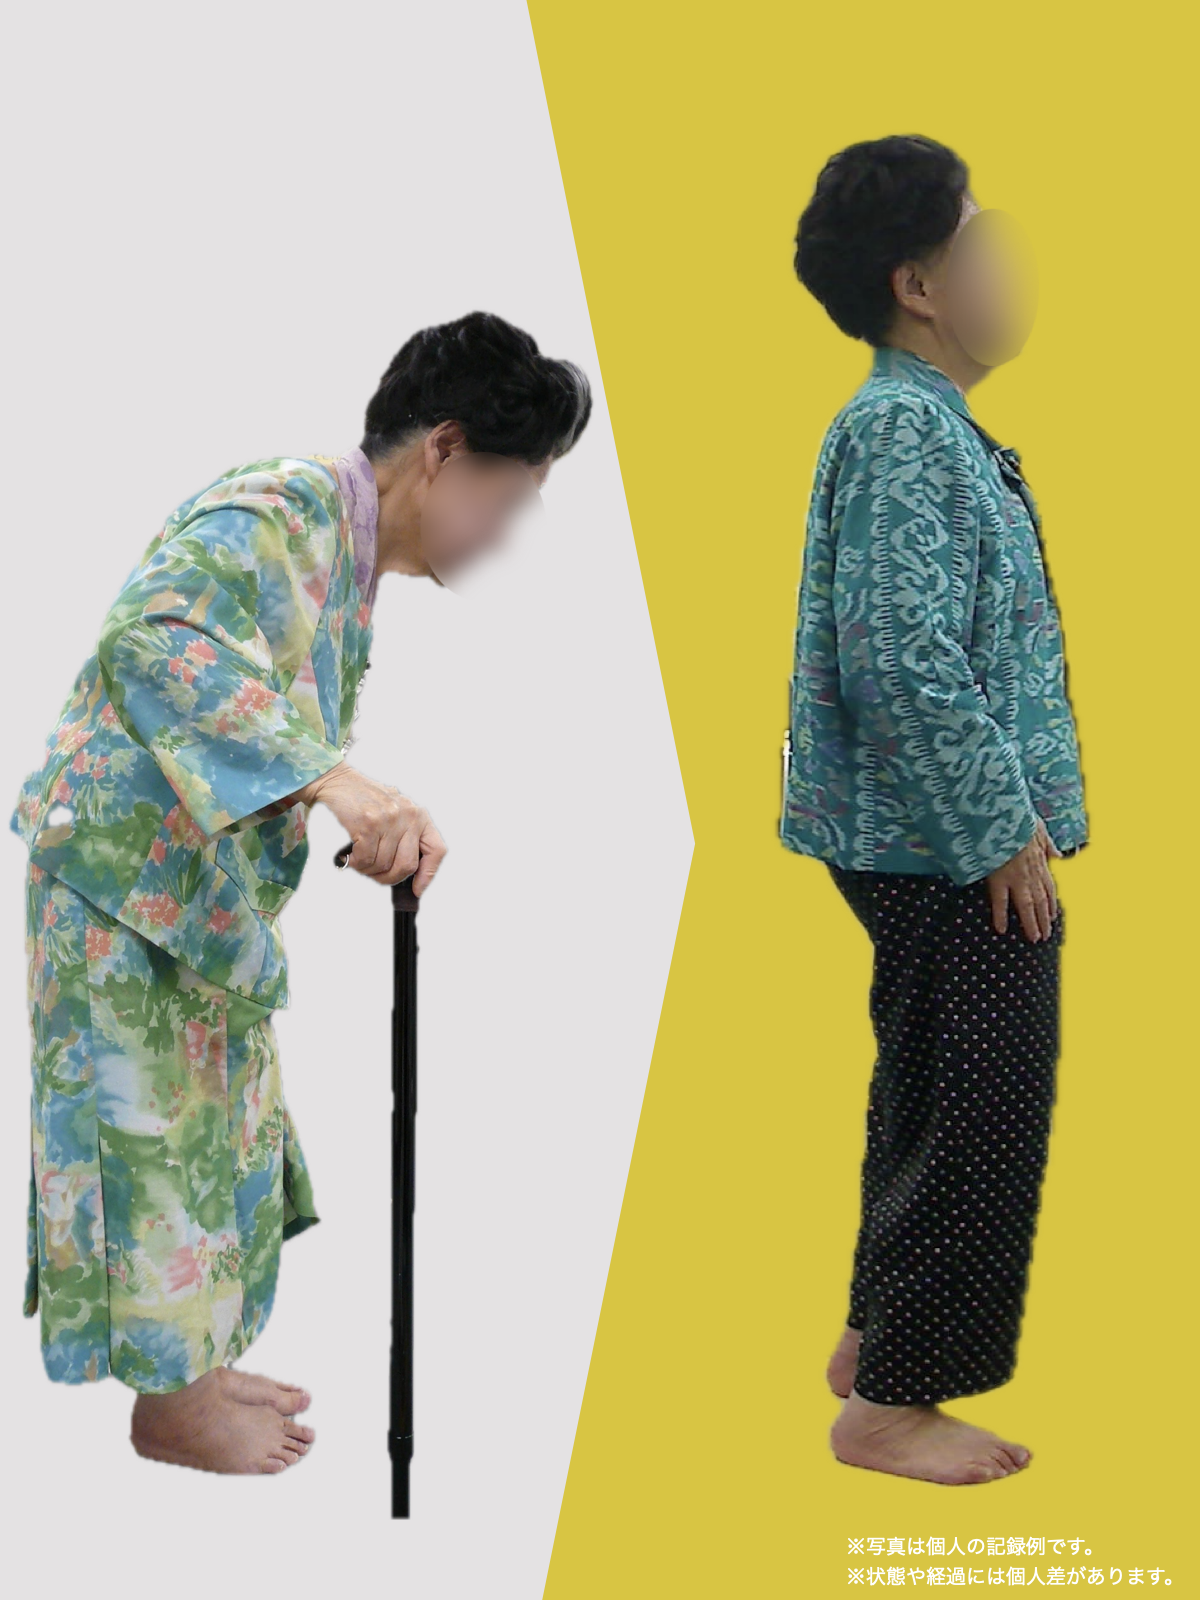
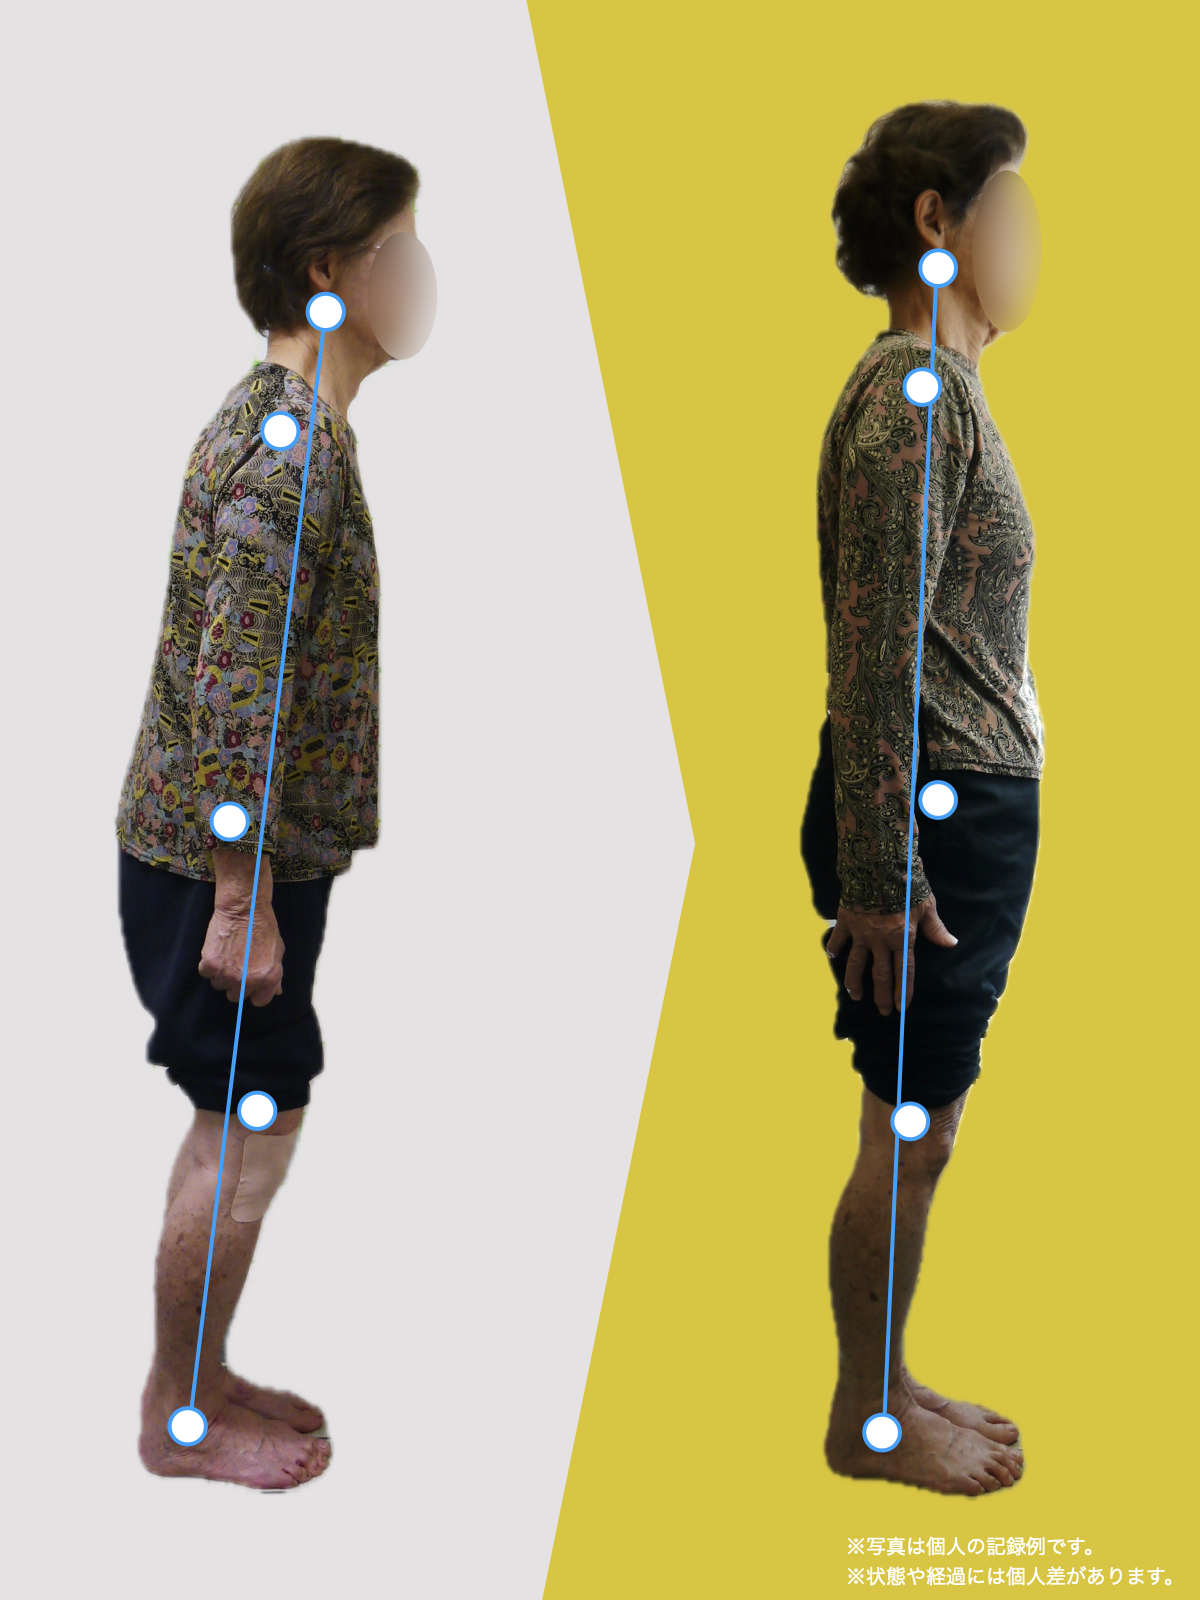
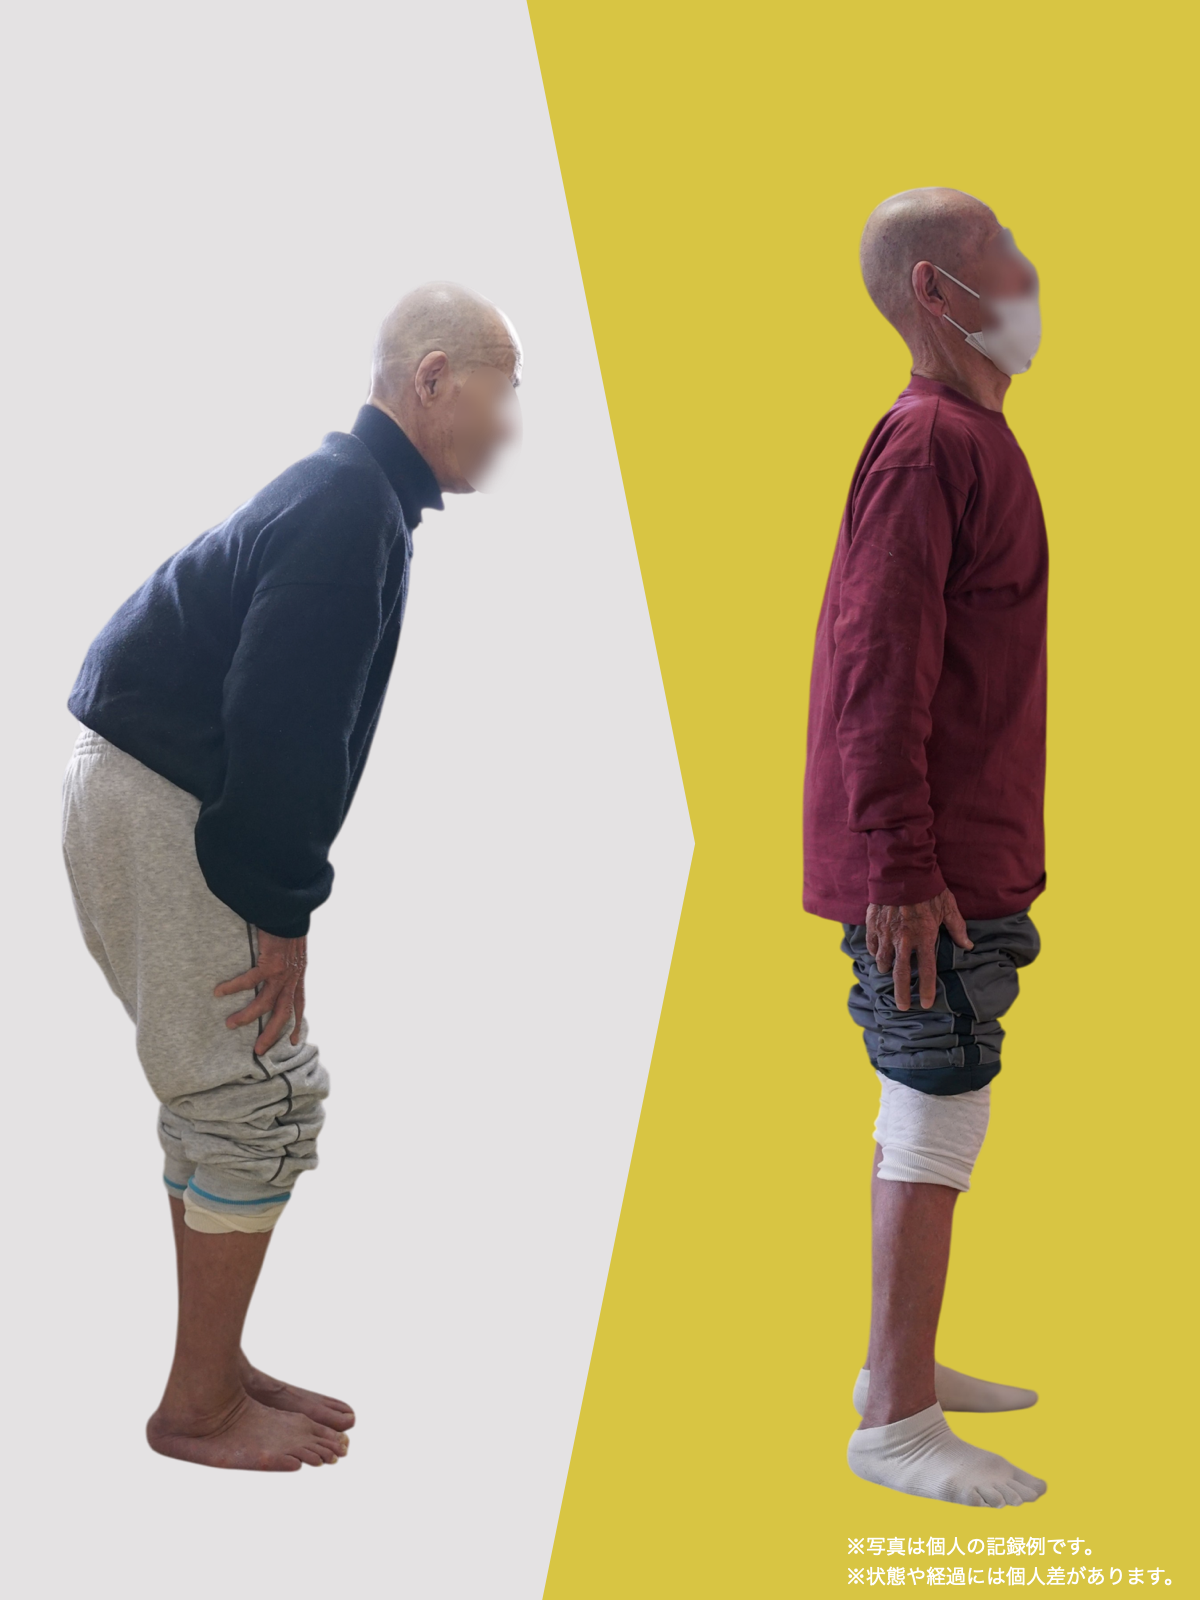
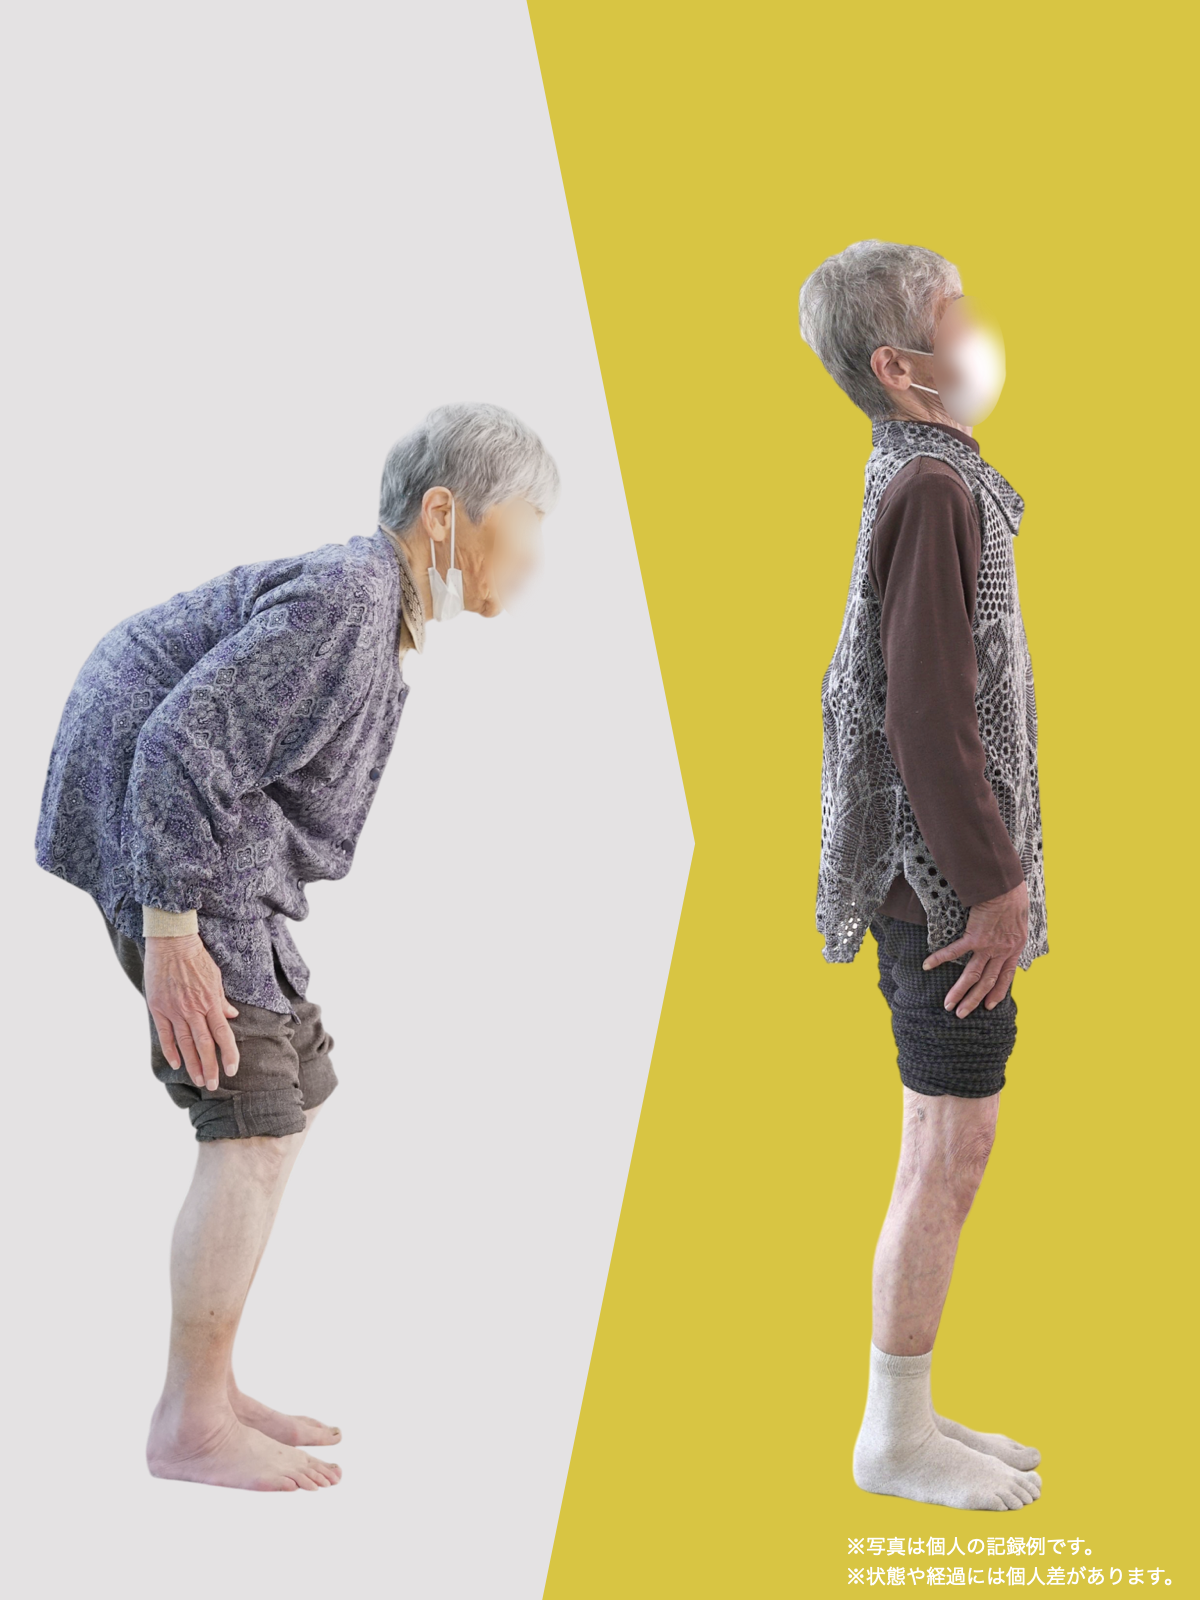
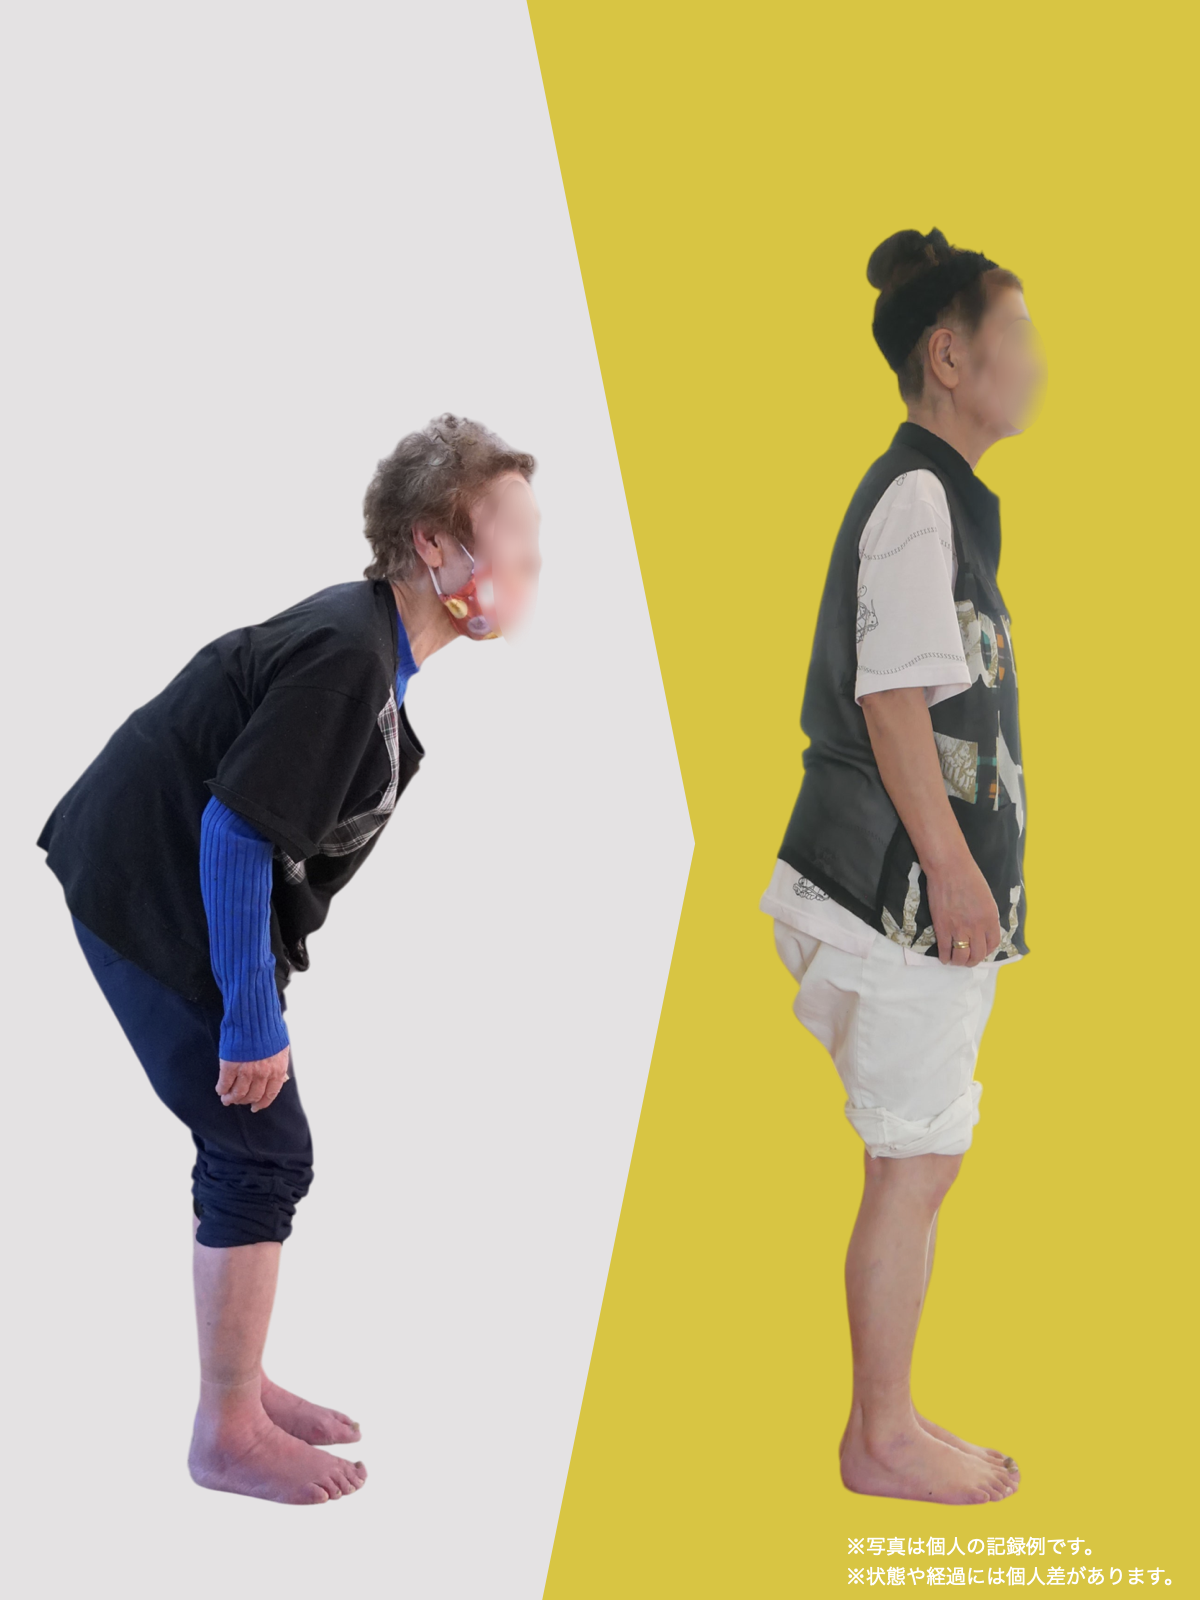
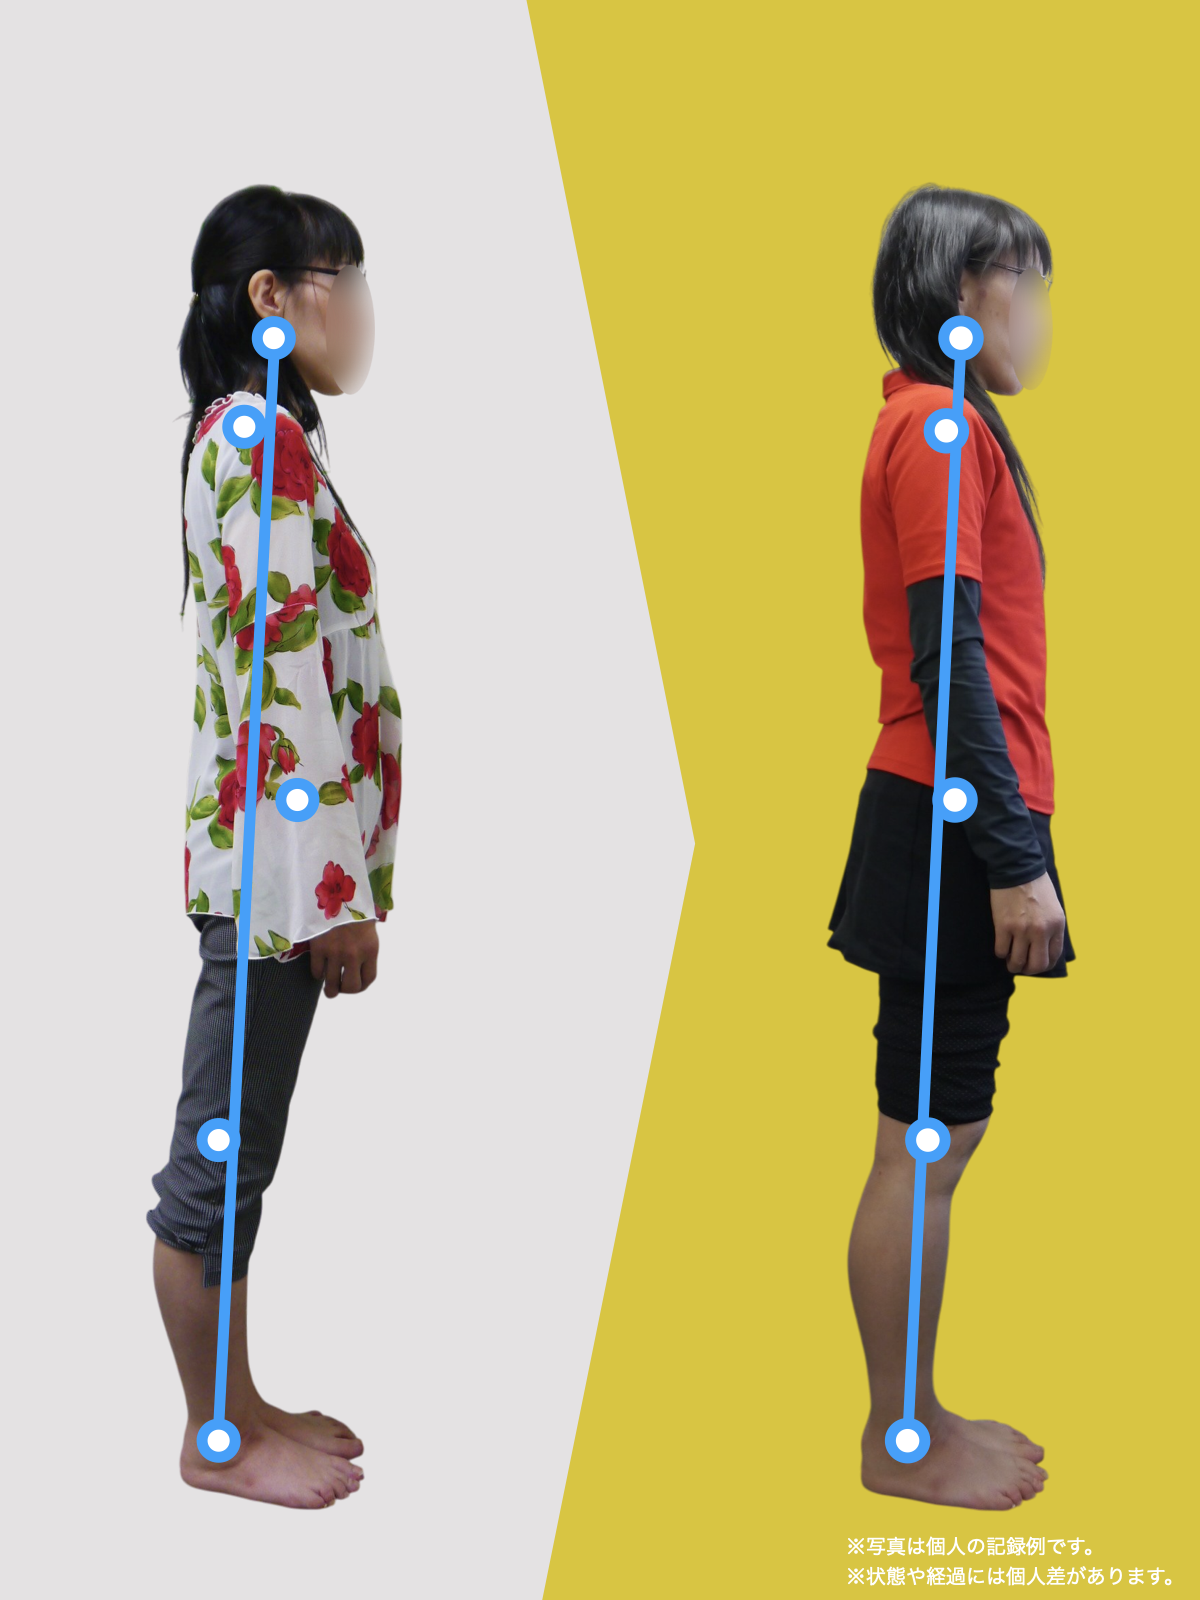
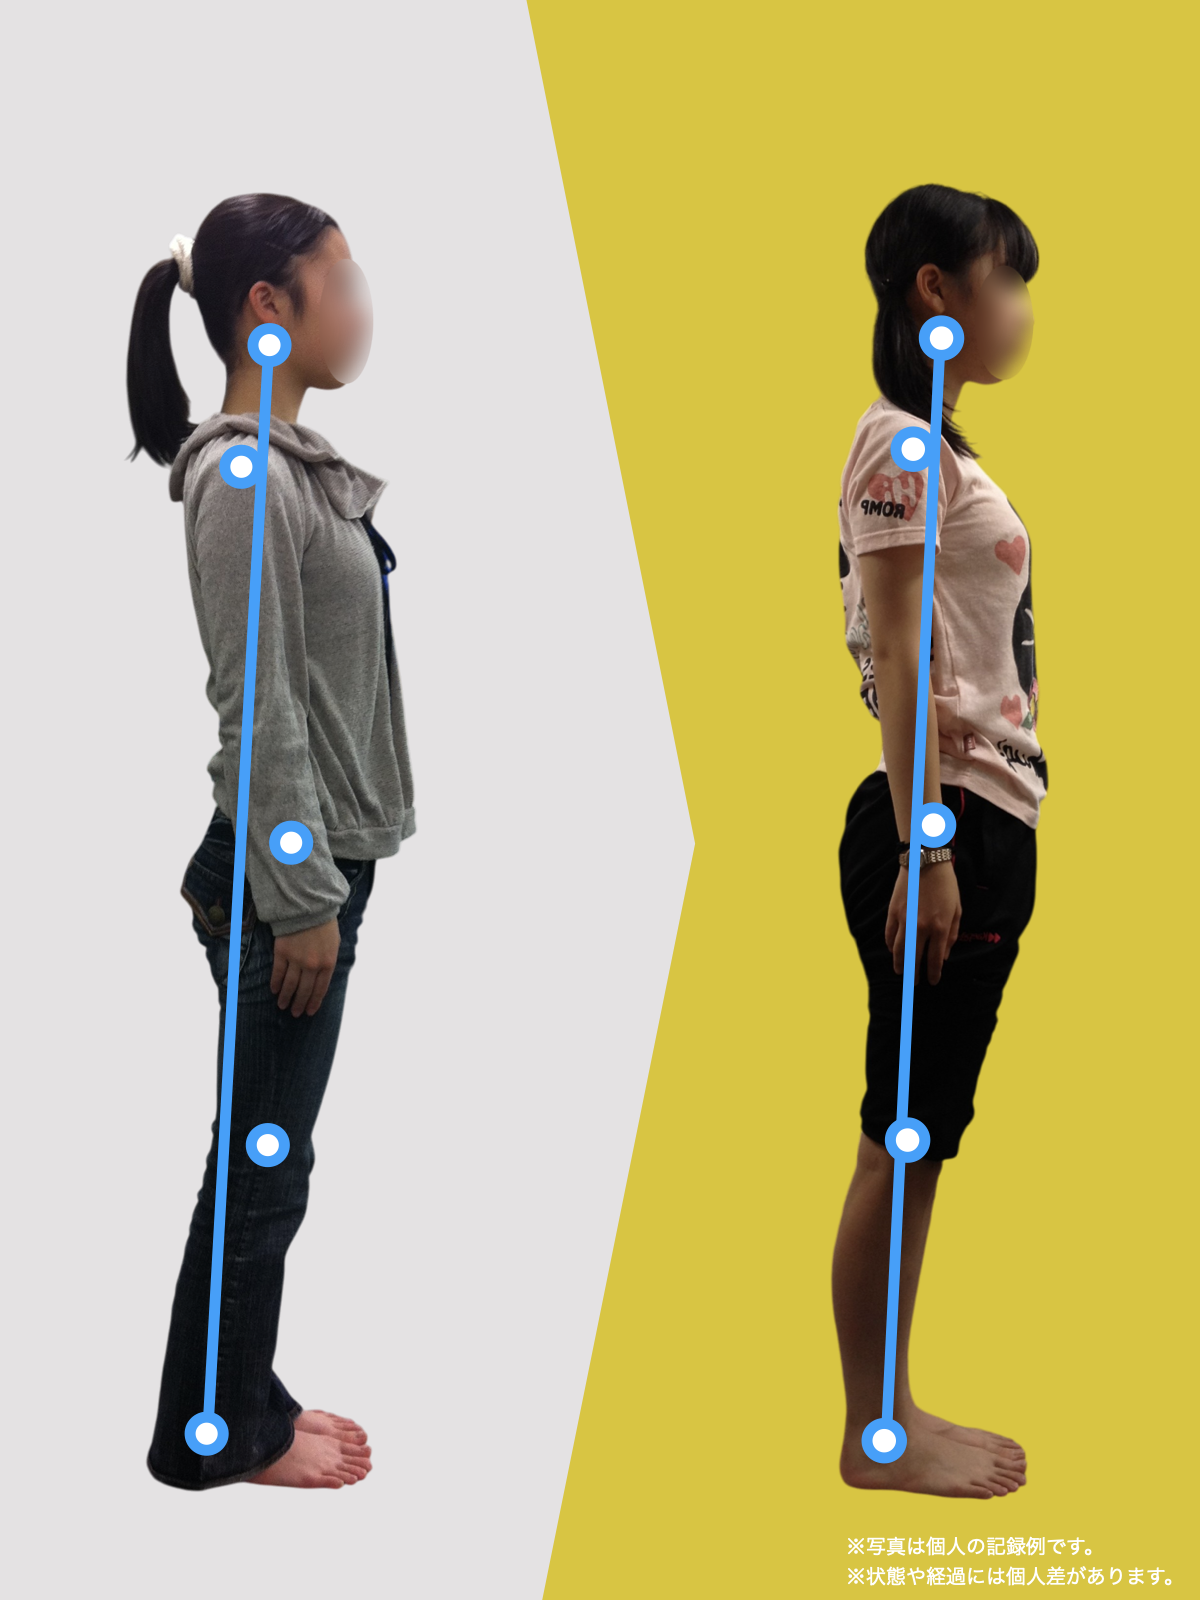
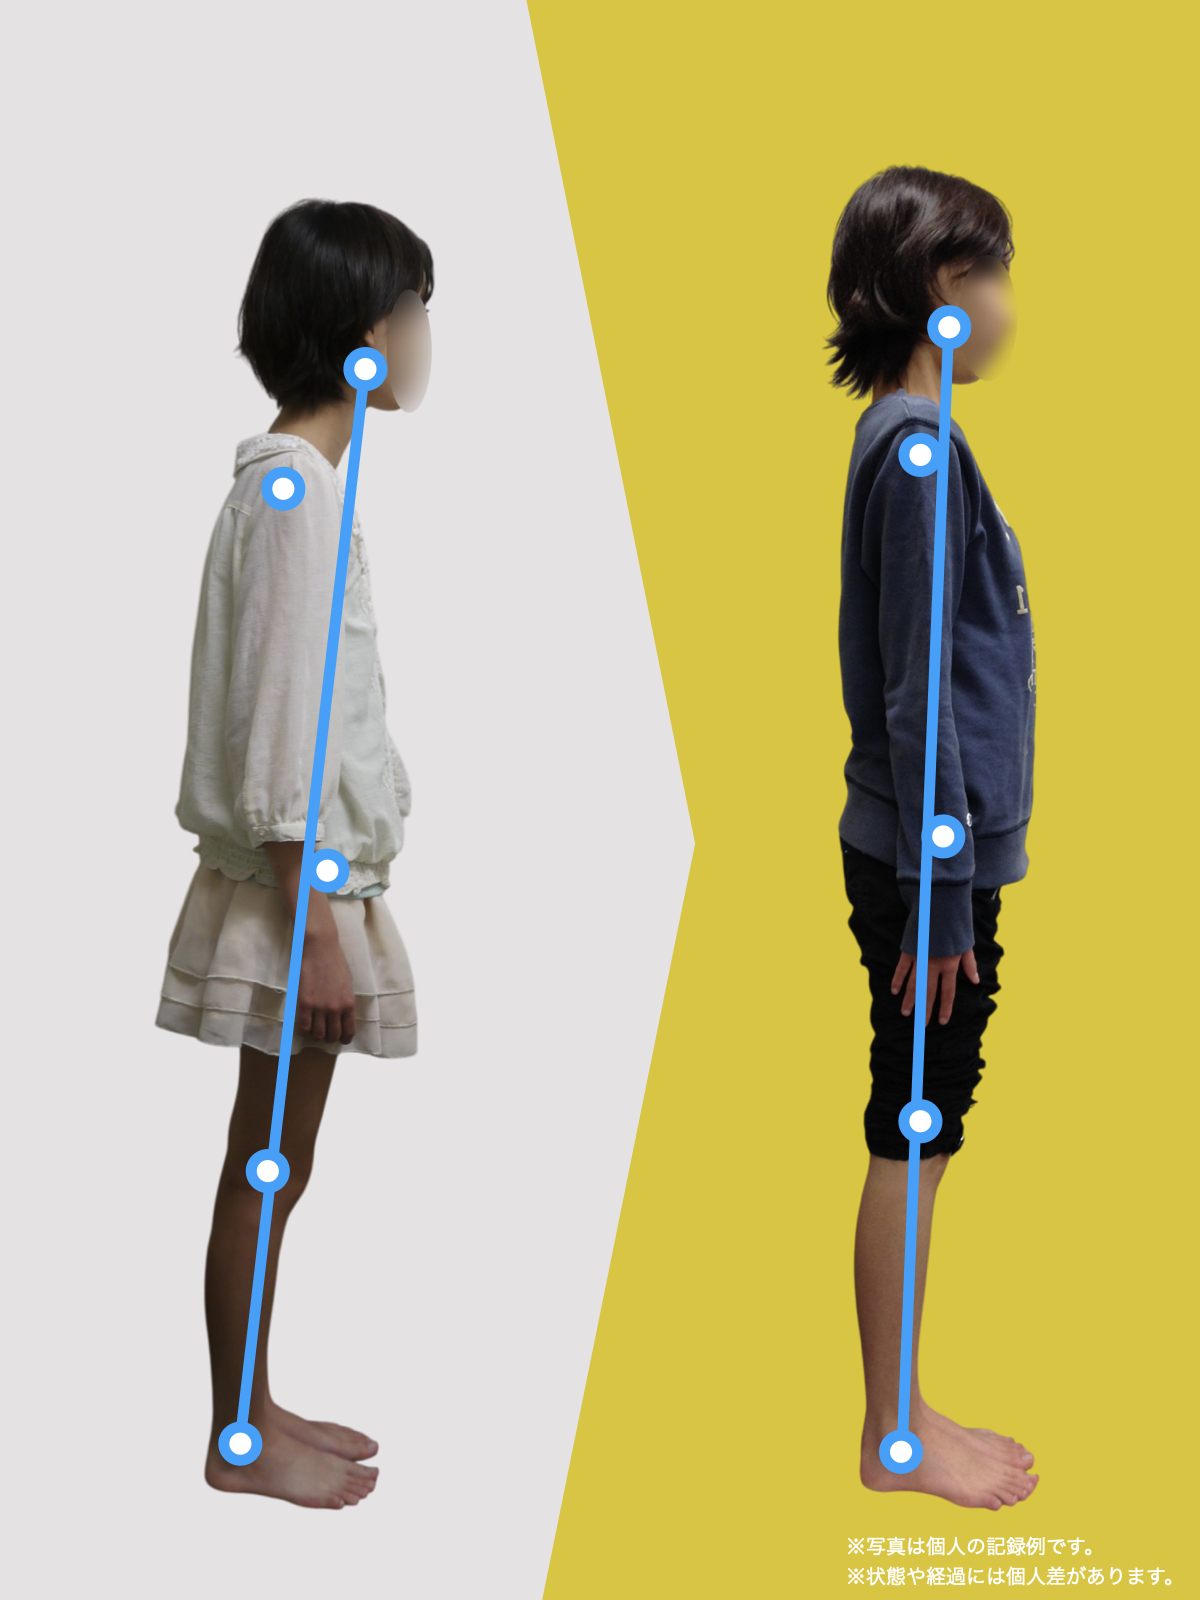
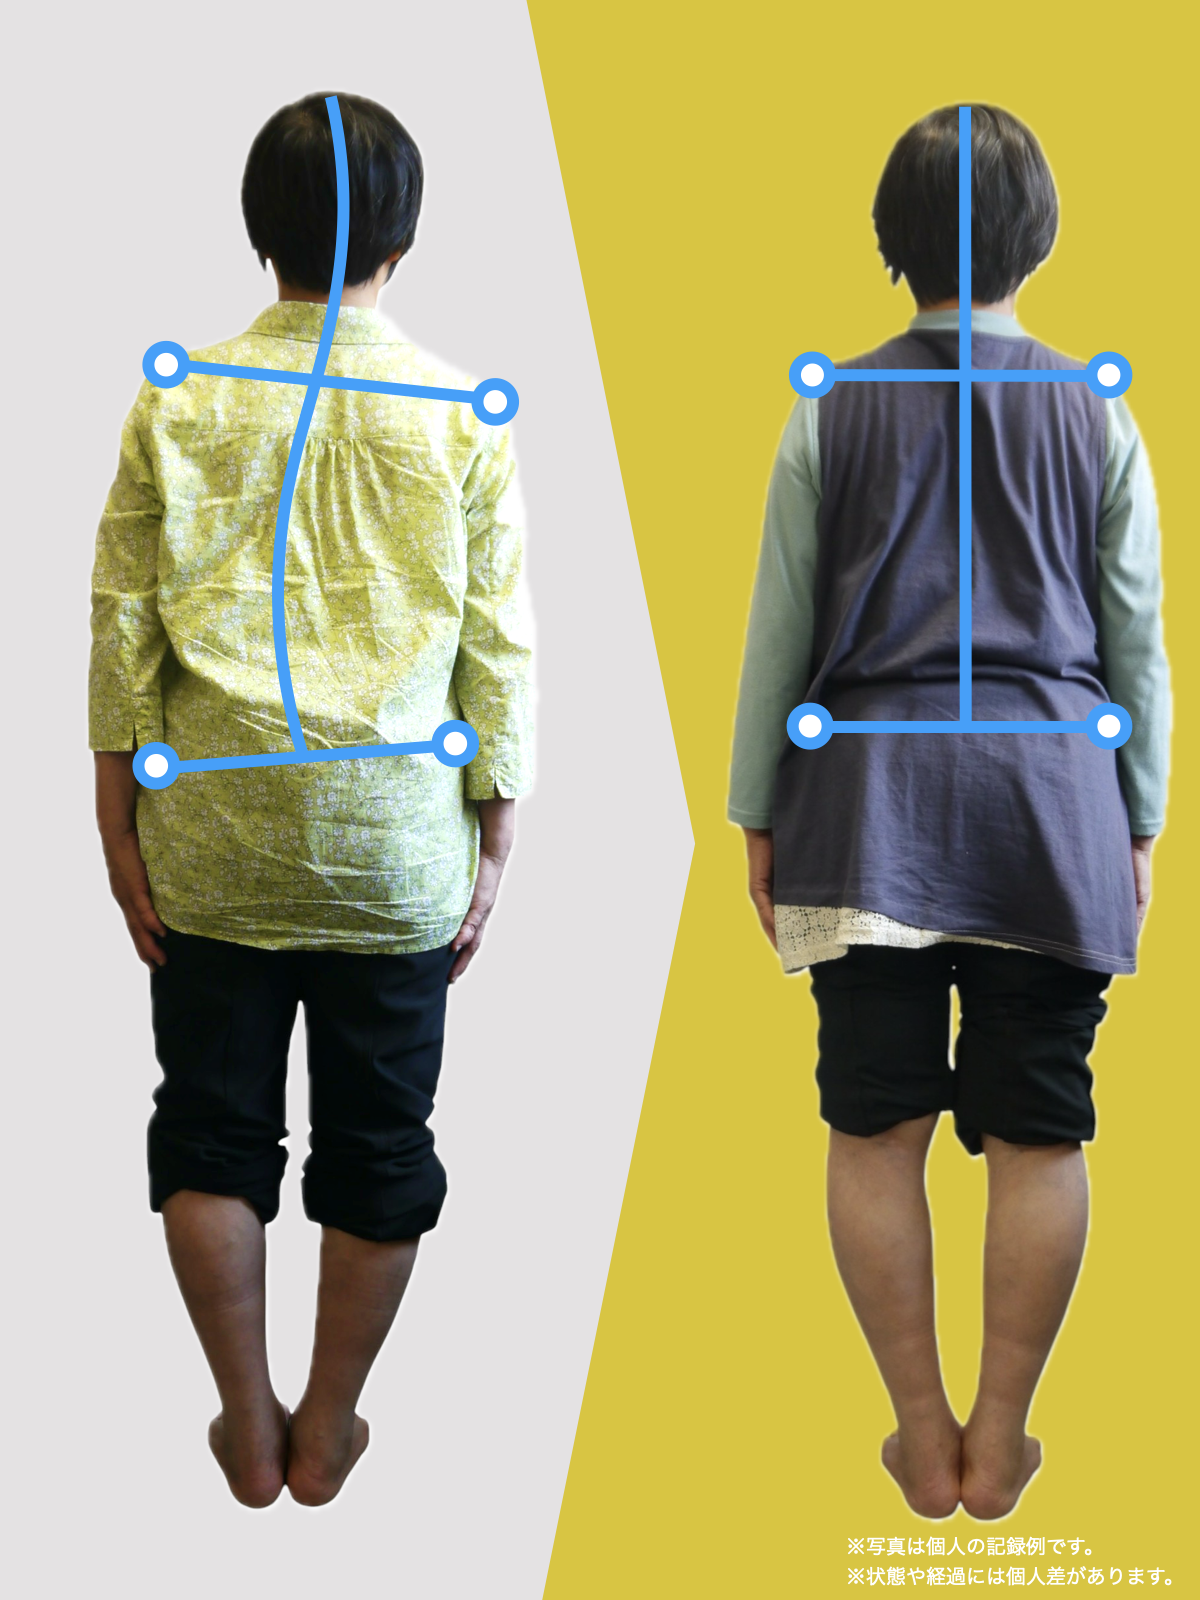
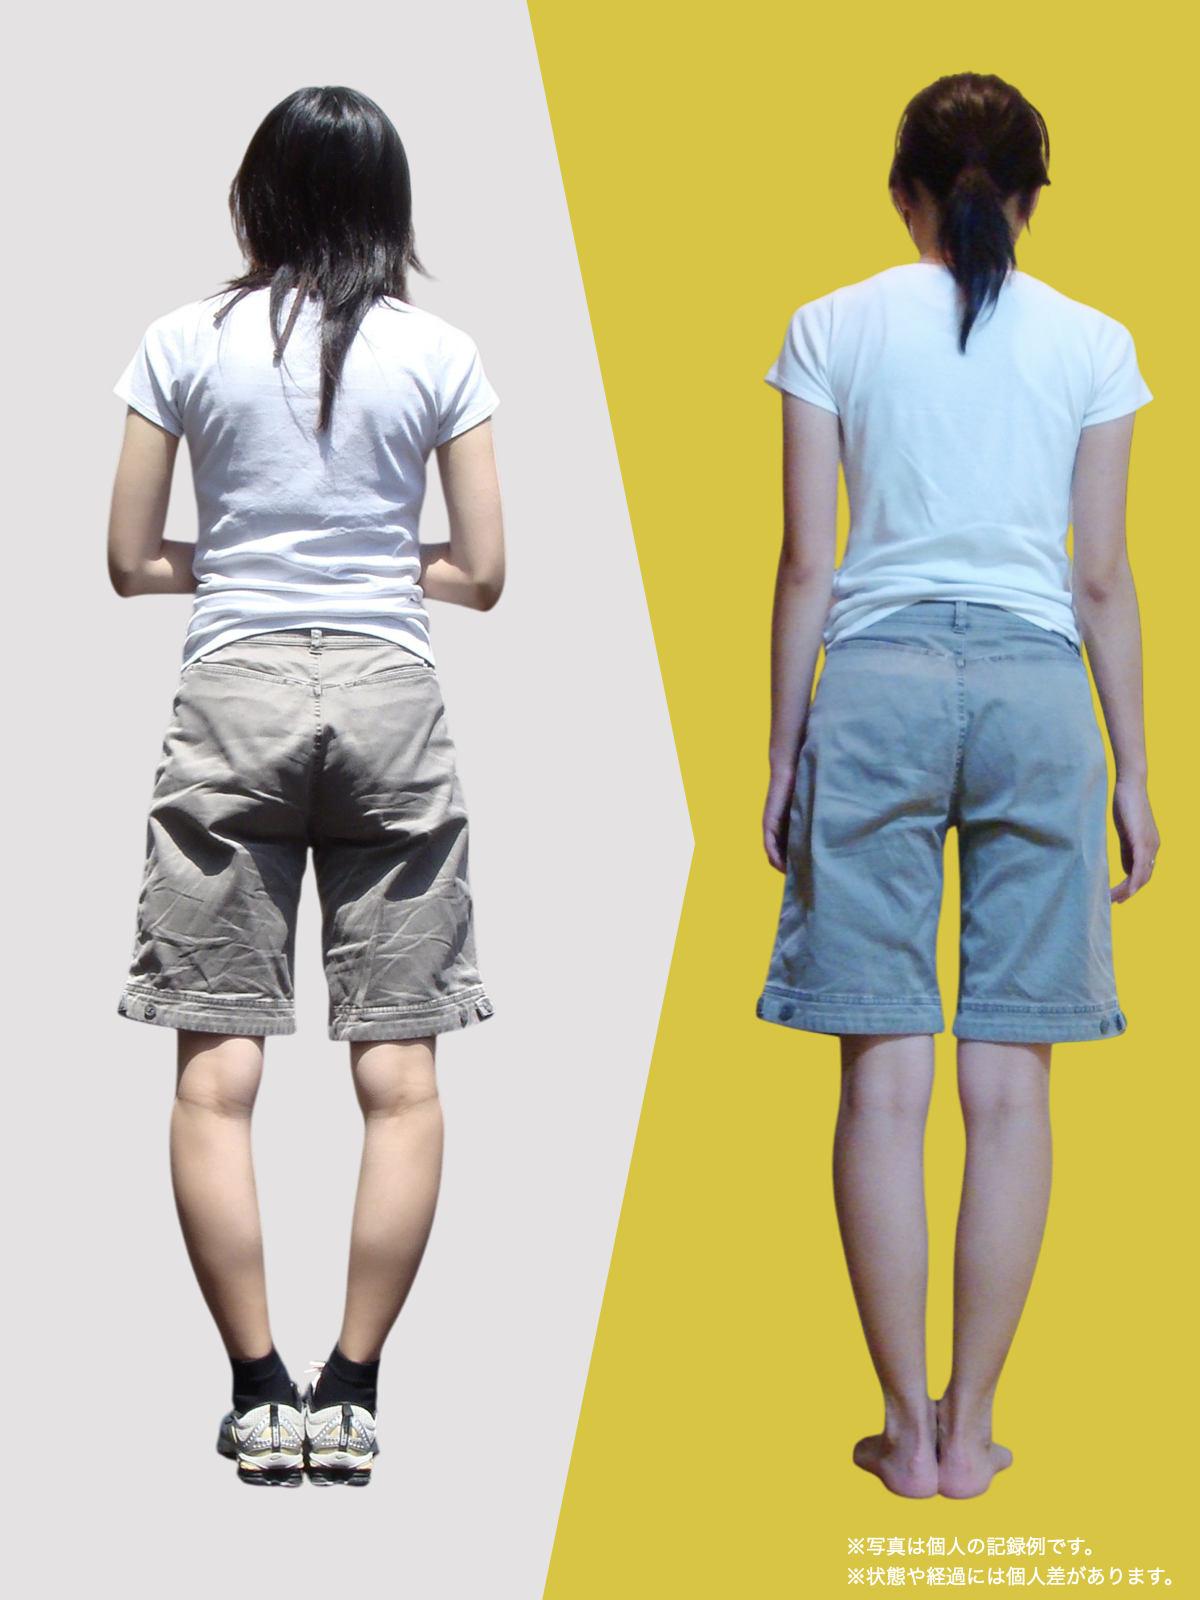
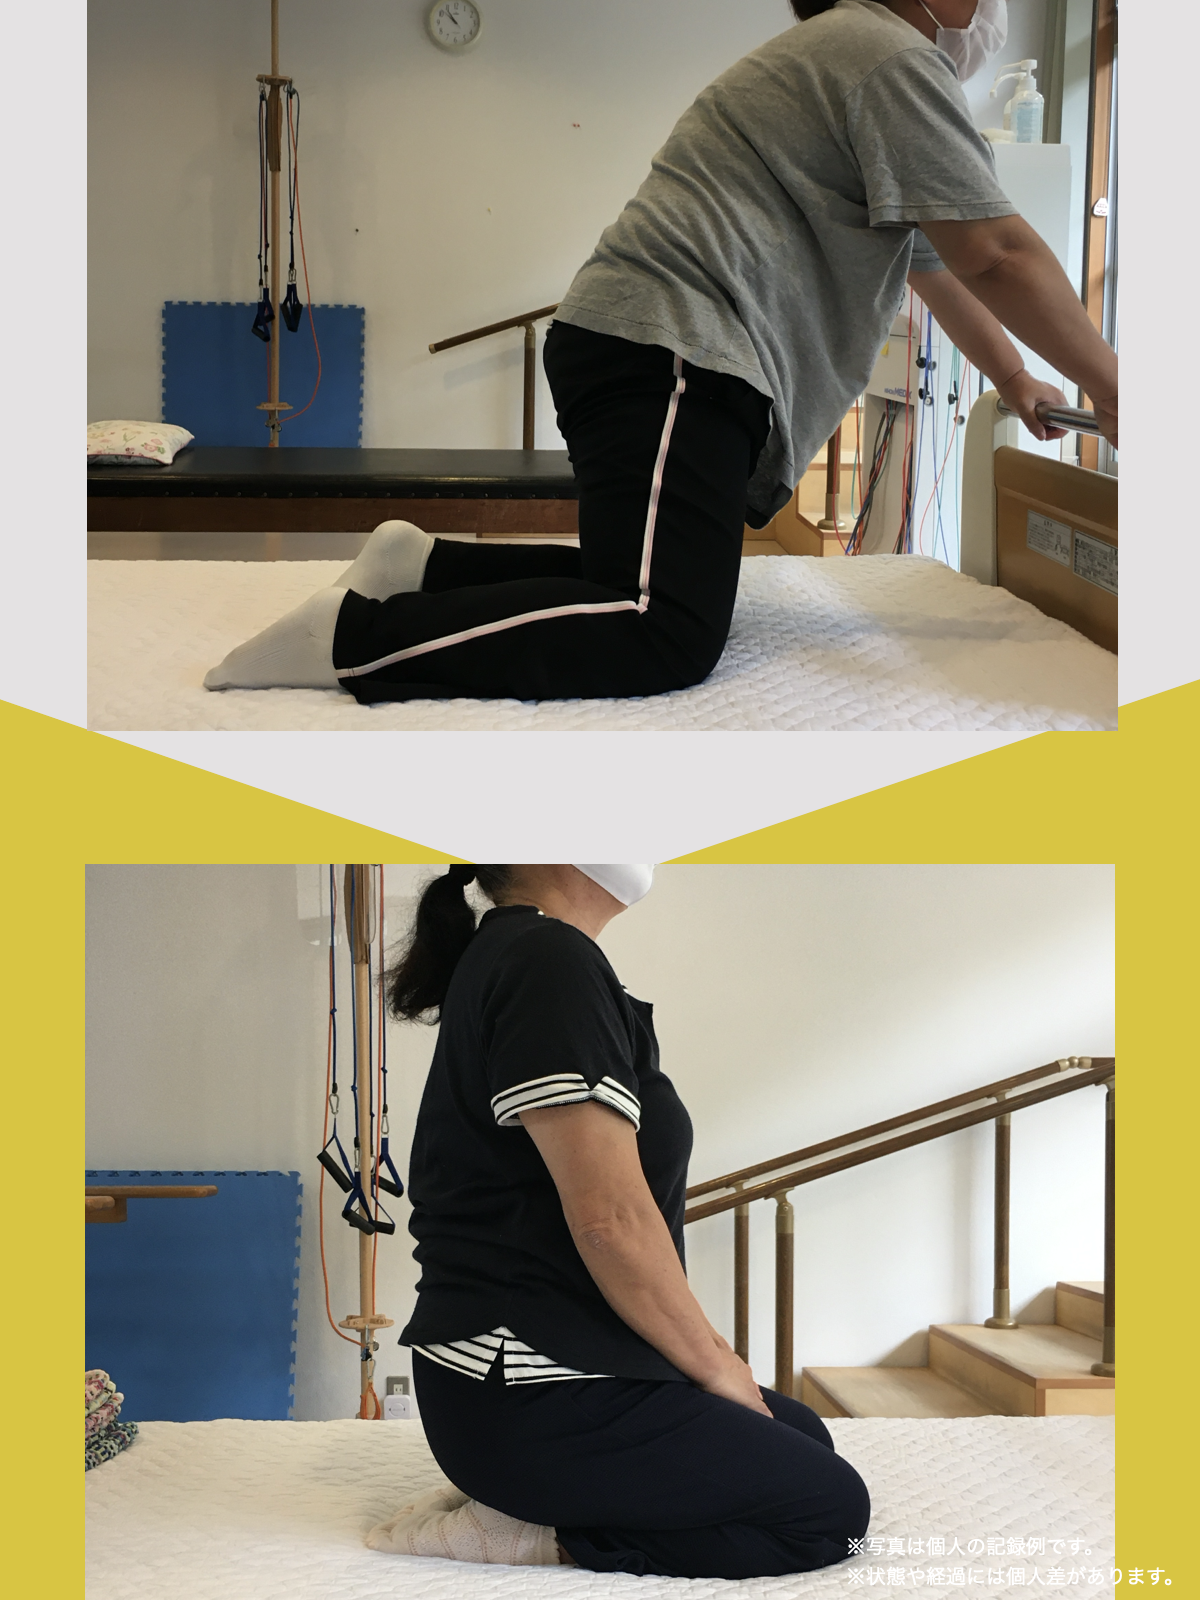
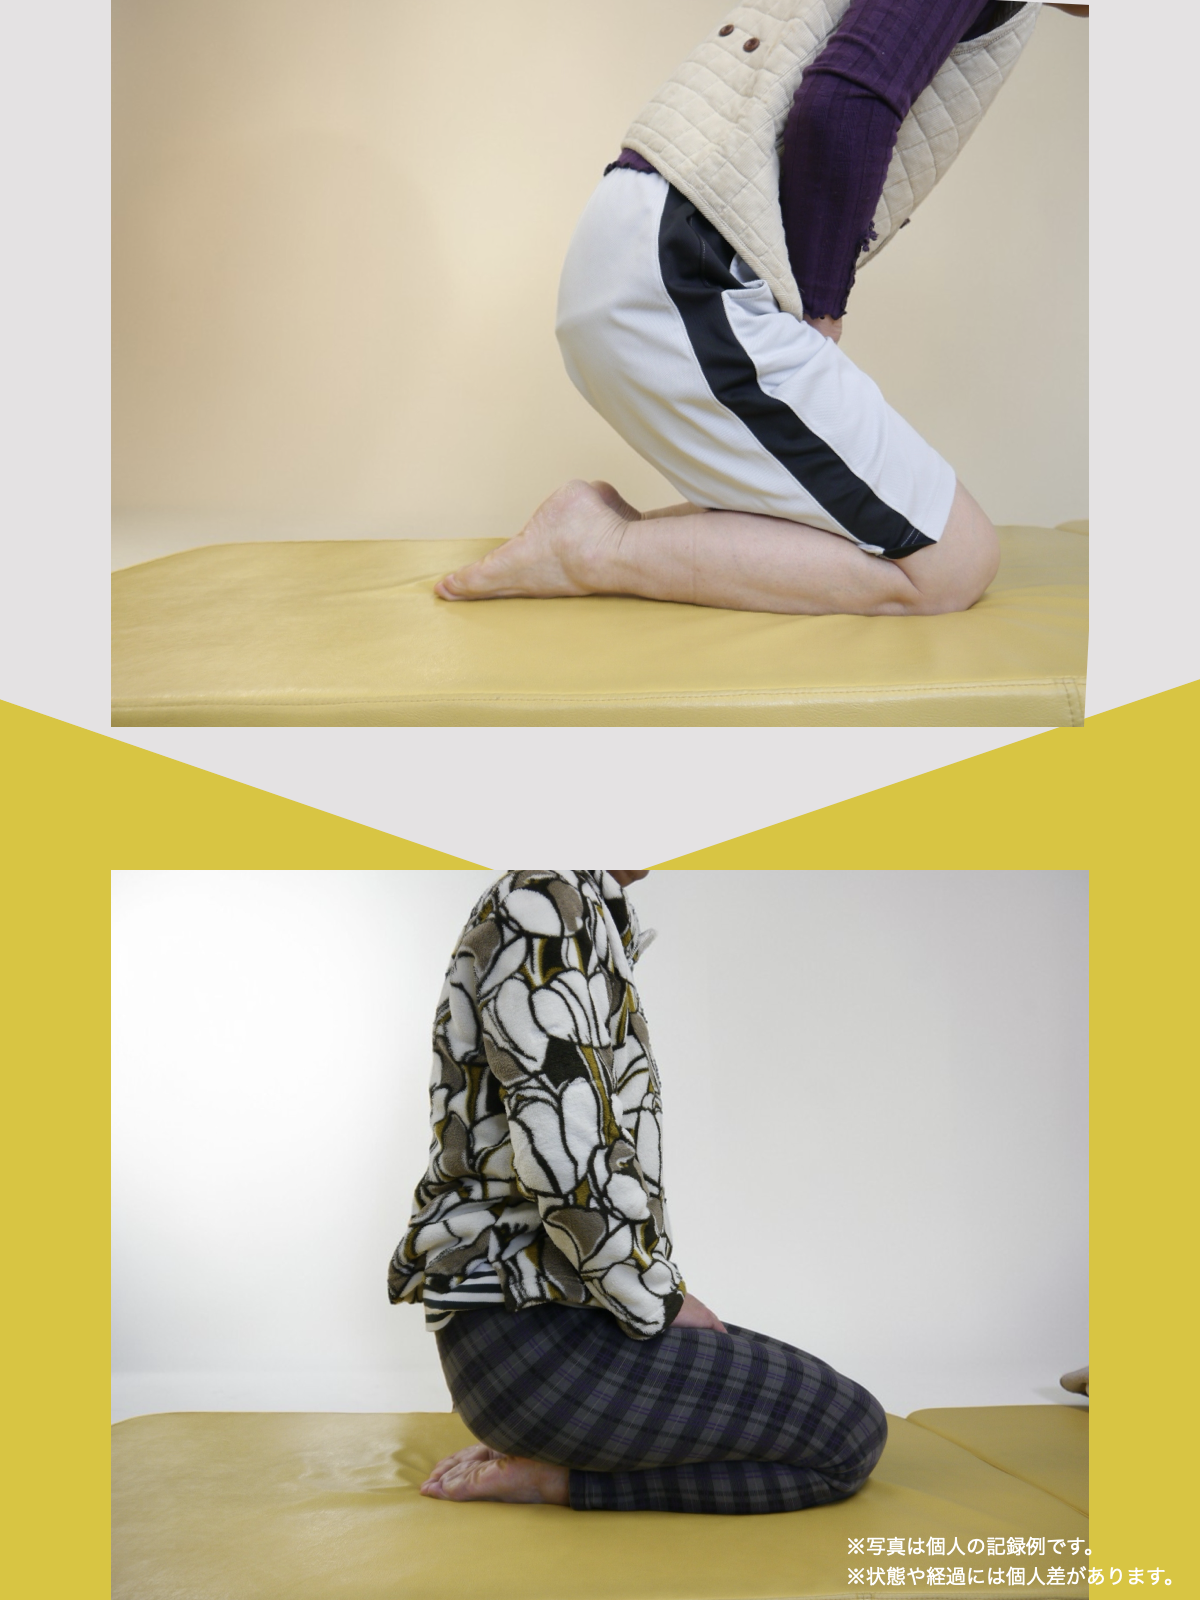
※これらは来院時に観察された足指や姿勢の状態の一例です。
※特定の症状の改善や治療効果を示すものではありません。